Masyarakat Standardisasi Indonesia


Warning: Undefined array key "hide_archive_titles" in /home/mastanor/public_html/wp-content/themes/modern-business/includes/theme-functions.php on line 233

Category: Info Singkat Standardisasi

SNI KERIPIK DAN UMK

Badan Standardisasi Nasional (BSN) menyelenggarakan Pelatihan Standar Nasional Indonesia (SNI) pada Kamis (21/4/2022) secara daring, dalam upaya meningkatkan kapasitas pelaku UMK dan meningkatkan kualitas, serta keamanan produk yang dihasilkan. Pelatihan SNI kali ini dikhususkan untuk UMK yang menghasilkan produk keripik serta produk krupuk.

Hal ini dilakukan sebagai implementasi Undang-undang Cipta Kerja, maka BSN diberikan amanat untuk mengembangkan sistem pembinaan bagi pelaku usaha mikro dan kecil (UMK) dengan kategori usaha risiko rendah. Pada 2021, BSN meluncurkan aplikasi SNI Bina UMK yang dapat diakses melalui binaumk.bsn.go.id.

UMK dengan risiko rendah diberi kemudahan berupa perizinan tunggal melalui Online Single Submission (OSS). Melalui OSS ini UMK akan mendapatkan Nomor Induk Berusaha (NIB) yang berlaku sebagai legalitas, Standar Nasional Indonesia (SNI).

NIB adalah bukti registrasi atau pendaftaran pelaku usaha untuk melakukan kegiatan usaha dan sebagai identitas bagi pelaku usaha dalam pelaksanaan kegiatan usahanya.

UMK yang memiliki risiko rendah yang telah mendapatkan perijinan akan diberikan hak untuk menggunakan tanda SNI Bina UMK yang selanjutnya akan dilakukan pendampingan penerapan SNI oleh Pemerintah Pusat dan Daerah.

Kembali pada pelatihan bagi UMK, dalam pelatihan ini peserta diberikan pengetahuan tentang cara produksi keripik sesuai SNI serta penerapan  standar keamanan pangan dalam proses produksinya. Tanda SNI Bina UMK diberikan secara gratis bagi pelaku usaha yang mendaftarkan usahanya untuk mendapatkan nomor induk berusaha melalui aplikasi sistem perizinan tunggal (One Single Submission) selama risiko bisnis/produknya masuk kategori rendah. UMK yang tidak mengisi daftar periksa dan tidak menyatakan komitmen untuk memenuhi SNI dilarang mencantumkan Tanda SNI bina-UMK pada barang, jasa, proses, dan/atau sistem.

Proses fasilitasi BSN untuk penerapan SNI bagi UMK dimulai dari tahap persiapan hingga proses sertifikasi. UMK dibekali dengan persyaratan SNI untuk produk UMK pangan, serta pengenalan Cara Produksi Pangan Olahan yang Baik (CPPOB)/Good Manufacturing Practices (GMP), Sanitation Standard Operating Procedures (SSOP), dan Hazard Analysis and Critical Control Point (HACCP).

Manfaat yang akan diperoleh UMK dalam penerapan SNI tersebut  antara lain produk semakin dipercaya oleh masyarakat, kualitas produk konsisten, kinerja perusahaan meningkat, karyawan menjadi semakin peduli terhadap mutu produk, loyalitas pelanggan meningkat; mempermudah akses pasar, serta menaikkan omset. Pelaksanaan pelatihan dihadiri oleh 100 peserta dari berbagai daerah di Indonesia.

SNI untuk produk keripik, sesuai dengan daftar SNI yang ada dalam SISPK, terdapat 12 SNI tentang keripik yang masih dinyatakan berlaku. SNI tentang keripik yang ada meliputi keripik yang berbahan baku ikan, atau bagian dari ikan, buah, umbi dan tahu. Tahun publikasi berkisar antara 1996 hingga 2021. Daftar SNI tentang keripik yang ditampilkan dalam artikel ini adalah SNI yang didukung dengan keberadaan dokumen SNI nya.

Tabel daftar SNI tersebut adalah sebagai berikut:

DAFTAR SNI PRODUK KERIPIK (per 27 April 2022)

No No SNI Judul IND Judul ENG Komtek ICS
1 SNI 01-4278-1996 Keripik belimbing Star fruit chips 67.080.10
2 SNI 7687.1:2013 Keripik belut – Bagian 1: Spesifikasi – 65-05 67.120.30
3 SNI 7687.2:2013 Keripik belut – Bagian 2: Persyaratan bahan baku – 65-05 67.120.30
4 SNI 7687.3:2013 Keripik belut – Bagian 3: Penanganan dan pengolahan – 65-05 67.120.30
5 SNI 8370:2018 Keripik buah – 67-04
7 SNI 8644:2018 Keripik ikan – 65-05
8 SNI 4031:2018 Keripik kentang – 67-04
9 SNI 9013:2021 Keripik kulit ikan goreng – 65-05
10 SNI 4305:2018 Keripik singkong – 67-04
11 SNI 2602:2018 Keripik tempe – 67-04
12  SNI 01-4306-1996 Keripik ubi jalar Sweet potatoes chips 67.080.20

(Sumber : http://sispk.bsn.go.id)

Tujuan dari artikel ini adalah untuk memberikan informasi bagi pelaku usaha keripik, sehingga dapat mengetahui proses apa saja yang harus dilalui untuk dapat meningkatkan kualitas produk secara konsisten sehingga mampu bersaing di pasar local, dan bahkan mungkin juga dapat melakukan ekport. Disamping itu juga SNI produk keripik lain yang dapat diterapkan untuk kepentingan diversifikasi produk dalam pengembangan usaha. Bagi pemerintah pusat maupun daerah atau lembaga lain yang melakukan pembimbingan bagi UMK dapat mempertimbangkan penerapan pilihan SNI yang lebih beragam bagi UMK. Bagi BSN dan Komite Teknis dapat mempertimbangkan untuk meninjau kembali SNI tentang keripik yang mungkin perlu untuk peningkatan kualitas produk. atau peninjauan kembali bagi SNI yang sudah berusia lebih dari 5 th sejak ditetapkan. (RAP/nus)

Continue Reading

SNI ISO 50001 - Sistem manajemen energi

Menanggapi ajakan Kepala BSN, Kukuh S. Achmad dalam Webinar “Efisiensi Energi dengan Penerapan SNI ISO 50001 Sistem Manajemen Energi” yang diselenggarakan pada tgl 5 April 2022, maka mari kita simak standar nasional tersebut, serta standar internasiol maupun nasional lainya yang terkait.

Melalui pemahaman kelompok standar internasional maupun nasional untuk sistem manajemen energi, maka bagi penerap standar tersebut dapat menyusun kerangka kerja secara efektif dan efisien dengan mempertimbangkan penerapan kelompok standar sistem manajemen energi. Bagi komite teknis pengembangan SNI dapat mempertimbangkan, ketika melakukan adopsi kelompok standar sistem manajemen yang mana saja, agar kalau diterapkan, tidak memberatkan penerap dalam hal biaya, tetapi tetap menjaga kehandalan sistem manajemen energi.


Sistem Manajemen Energi (Energy Management Systems / EnMS)


SNI ISO 50001 yang merupakan adopsi identik

kdari ISO 50001: 2018 memberikan suatu kerangka kerja bagi organisasi untuk mengembangkan sistem manajemen energi yang efektif. Seperti standar sistem manajemen lainnya, SNI ISO 50001 mengikuti proses Plan-Do-Check-Act (PDCA) untuk peningkatan yang berkesinambungan.

Persyaratan dalam SNI ISO 50001 akan memampukan organisasi untuk:

  1. Mengembangkan kebijakan dalam hal penggunaan energi yang lebih efisien
  2. Menetapkan tujuan dan sasaran demi pemenuhan kebijakan tersebut
  3. Mengumpulkan data untuk lebih memahami dan membuat keputusan terkait penggunaan energi
  4. Mengukur hasil yang didapat
  5. Meninjau efektivitas kebijakan
  6. Meningkatkan manajemen energi secara berkesinambungan


Manfaat penerapan SNI ISO 50001


SNI ISO 50001 dapat diterapkan oleh organisasi besar maupun organisasi kecil. Bagi sebagian organisasi, standar ini bermanfaat untuk mengurangi dampak lingkungan dan meningkatkan reputasi. Bagi organisasi lainnya, manfaat dapat berupa pengurangan biaya dan peningkatan daya saing.

Dalam menerapkan SNI ISO 50001, tentu menjadi pertimbangan juga, standar internasional terkait SNI ISO 50001 yang perlu untuk diterapkan juga sebagai kesatuan sistem manajemen energi. Untuk mengetahui standar internasion dan SNI kelompok sistem manajemen yang terkait, di bawah ini disajikan kelompok standar internasional yang termasuk dalam sistem manajemen, dan disertai keterangan standar internasional yang sudah diadopsi menjadi SNI.


Standar internasional yang termasuk dalam kelompok ISO 50000:


ISO 50001 Energy management systems – Requirements with guidance for use (Sudah diadopsi menjadi SNI ISO 50001:2018 Sistem manajemen energi – Persyaratan dengan pedoman penggunaan (ISO 50001:2018, IDT))


ISO 50002 Energy audits – Requirements with guidance for use

Standar ini menjelaskan persyaratan proses untuk melaksanakan audit energi dalam hubungannya dengan kinerja energi.

Standar ini menjelaskan prinsip dari pelaksanaan audit energi, persyaratan untuk proses yang umum selama audit energi, dan hasil yang dapat disampaikan (deliverables) terkait audit energi.

Standar ini tidak menangani persyaratan untuk pemilihan dan penilaian kompetensi dari badan yang memberikan layanan audit energi, dan tidak melingkupi audit dari sistem manajemen energi milik organisasi, karena hal ini adalah lingkup dari ISO 50003.


ISO 50003, Energy management systems – Requirements for bodies providing audit and certification of energy management systems

Dokumen ini menjelaskan persyaratan kompetensi, konsistensi, dan ketidakberpihakan dalam audit dan sertifikasi ISO 50001 Energy Management System (EnMS) untuk badan yang melayani audit dan sertifikasi tsb. Guna menjamin efektivitas audit EnMS, standar ini menjelaskan tentang proses audit dan persyaratan kompetensi bagi personel yang terlibat dalam proses sertifikasi EnMS, waktu audit, dan sampling multi-situs.


ISO 50004, Energy management systems – Guidance for the implementation, maintenance and improvement of an energy management system

Standar ini memberikan panduan praktis dan contoh untuk menentukan, menerapkan, memelihara, dan meningkatkan sistem manajemen energi (EnMS) sesuai dengan pendekatan sistematis dari ISO 50001:2018.

Standar ini tidak memberi panduan mengenai cara mengembangkan sistem manajemen terintegrasi.

Walaupun panduan dalam standar ini sesuai dengan persyaratan dalam ISO 50001:2018, panduan tersebut tidak memberikan interpretasi dari persyaratan tersebut.


ISO 50006, Energy management systems – Measuring energy performance using energy baselines (EnB) and energy performance indicators (EnPI) – General principles and guidance (Sudah diadopsi menjadi SNI ISO 50006:2014 Sistem manajemen energi – Mengukur kinerja energi dengan menggunakan baseline energi (EnB) dan indikator kinerja energi (EnPI) – Prinsip umum dan pedoman (ISO 50006:2014, IDT))

Standar ini memberikan panduan mengenai cara menentukan, menggunakan, dan memelihara indikator kinerja energi (energy performance indicators/EnPIs) dan dasar energi (energy baseline/EnBs) sebagai bagian dari proses pengukuran kinerja energi.


ISO 50007, Energy services – Guidelines for the assessment and improvement of the energy service to users

Standar ini memberikan panduan praktik terbaik kepada penyedia layanan energi agar mereka mampu meningkatkan praktik dan mutu interaksi dengan pemakai secara berkesinambungan.

Berikut adalah kategori yang termasuk dalam lingkup dokumen ini:

  1. definisi dari bahasa yang umum bagi pemangku kepentingan yang berbeda;
  2. definisi dari komponen dan karakteristik kunci dari layanan energi kepada pengguna, dengan mempertimbangkan kebutuhan dan harapan mereka;
  3. Kriteria penilaian untuk layanan energi bagi pengguna;
  4. pengenalan indikator kinerja;
  5. contoh indikator kinerja;
  6. peningkatan kinerja;
  7. pendidikan atau pelatihan untuk pengguna agar memahami layanan energi yang diberikan oleh penyedia layanan energi.


ISO 50009:2021 Energy management systems — Guidance for implementing a common energy management system in multiple organizations.

Standar ini memberikan panduan untuk menetapkan, menerapkan, memelihara, dan meningkatkan sistem manajemen energi (EnMS) yang umum untuk berbagai organisasi.

Standar ini mengikuti bentuk struktur umum yang digunakan dalam ISO 50001:2018.


ISO 50015, Energy management systems – Measurement and verification of energy performance of organizations – General principles and guidance (Telah diadopsi oleh BSN menjadi SNI ISO 50015:2014 Sistem manajemen energi – Perhitungan dan verifikasi kinerja energi organisasi – Prinsip umum dan pedoman (ISO 50015:2014, IDT))

Standar ini menetapkan prinsip dan panduan umum untuk proses pengukuran dan verifikasi (measurement and verification/M&V) kinerja energi dari suatu organisasi atau komponennya. Standar ini bisa digunakan tersendiri, atau bersama dengan standar atau protokol lain dan dapat diterapkan untuk semua bentuk energi.


ISO 50021:2019, Energy management and energy savings — General guidelines for selecting energy savings evaluators

Standar ini memberikan panduan untuk memilih evaluator untuk penghematan energi guna menentukan penghematan energi nyata/aktual untuk proyek, organisasi, dan wilayah. Standar ini memberikan prinsip umum dan mengidentifikasi faktor kunci untuk dipertimbangkan. Di samping itu, standar ini juga menjelaskan peran dan tanggung jawab, merekomendasikan kompetensi yang diperlukan, dan memberikan elemen kunci guna menilai pengetahuan dan keterampilan evaluator untuk penghematan energi.

Pada tingkat proyek dan organisasi, standar ini dapat diterapkan untuk evaluator untuk penghematan energi internal dan eksternal.

Memilih evaluator yang menghitung prediksi penghematan energi tidak termasuk dalam lingkup standar ini.


ISO/TS 50044:2019 Energy saving projects (EnSPs) — Guidelines for economic and financial evaluation

Standar ini memberikan panduan mengenai cara membandingkan dan memprioritaskan proyek penghematan energi (energy saving projects/EnSPs) sebelum penerapan, dengan menggunakan evaluasi ekonomi dan keuangan. Panduan ini juga memasukkan seperangkat prinsip umum.

Standar ini dapat diterapkan untuk semua EnSPs dan tindak peningkatan kinerja energi (energy performance improvement actions/EPIAs) yang dikembangkan oleh pemangku kepentingan dan organisasi guna meningkatkan kinerja energi, terlepas dari jenis dan ukuran organisasi dan penggunaan serta konsumsi energinya.

Metodologi untuk metode kuantifikasi untuk prediksi penghematan energi, dan pengukuran dan verifikasi (measurement and verification/ M&V) penghematan energi tidak termasuk dalam lingkup standar ini.

Peraturan dan metodologi umum dalam standar ini dapat digunakan secara tersendiri maupun bersamaan dengan standar dan/atau protokol lain.


ISO 50045:2019 Technical guidelines for the evaluation of energy savings of thermal power plants

Standar ini memberikan panduan teknis umum untuk mengevaluasi penghematan pembangkit listrik termal (thermal power generating units/TPGUs) sebelum dan/atau sesudah menerepkan tindak peningkatan kinerja energi (energy performance improvement actions/EPIAs). Standar ini mencakup evaluasi, efisiensi komponen satuan/unit, penghitungan indeks, analisis, dan pelaporan.

Dokumen ini dapat diterapkan pada pembangkit listrik tenaga termal yang sudah ada (existing) dimana bahan bakar fosil (mis. batu bara, minyak, gas alam) dibakar untuk menghasilkan listrik saja, atau untuk memasok energi panas dengan tambahan produksi listrik (mis. pembangkit listrik siklus kombinasi).

Hasil yang didapat yang sesuai dengan standar ini dapat digunakan untuk mengevaluasi penghematan energi potensial atau untuk menentukan pemenuhan jaminan kontrak. Namun, hasil tersebut tidak dapat dijadikan dasar untuk perbandingan penghematan energi di antara TPGU.


ISO 50046:2019 General methods for predicting energy savings

Standar ini menjelaskan metode umum untuk penghitungan prediksi penghematan energi (predicted energy savings/PrES), dengan menggunakan metode penghitungan berbasis ukuran, yang juga dikenal sebagai bottom-up atau metode berbasis tindak peningkatan kinerja energi (energy performance improvement actions/EPIAs) (lihat ISO 17742). metode berbasis indikator (lihat ISO 17742) dan metode berbasis total konsumsi (lihat ISO 50047) tidak termasuk dalam lingkup standar ini.

Standar ini memberikan prinsip umum untuk mengkategorikan dan memilih metode, dengan mempertimbangkan konteks, akurasi yang ditargetkan, dan sumberdaya yang tersedia untuk menghitung PrES. Standar ini juga memberikan panduan terkait kondisi untuk menjamin mutu dari PrES, dokumentasi, serta validasinya.

Standar ini dapat diterapkan untuk penghitungan PrES untuk seluruh:

  • jenis EPIA;
  • sektor penggunaan akhir (end-use);
  • penggunaan akhir energi;
  • tingkat pengumpulan (aggregation) penghematan energi;
  • pemangku kepentingan.

Standar ini mempertimbangkan PrES dari:

  • suatu EPIA; dan/atau
  • Suatu rencana tindakan, program, atau kebijakan (penghematan energi agregat/aggregated energy savings).

Standar ini menjelaskan cara menghitung PrES selama suatu periode prediksi. Standar ini dapat digunakan untuk menghitung PrES dalam arti energi primer atau energi akhir (atau tersampaikan) (sebagaimana dijelaskan dalam ISO 50047 dan ISO/IEC 13273-1).


ISO 50047, Energy savings Determination of energy savings in organizations

Standar ini menjelaskan pendekatan untuk penentuan penghematan energi dalam organisasi. Standar ini menangani topik berikut dalam konteks penghematan energi:

  1. menetapkan tujuan dari penentuan penghematan energi;
  2. menetapkan batasan;
  3. akuntansi energi, termasuk diantaranya energy primer dan energi tersampaikan (delivered) dan penggunaan satuan energi umum;
  4. memilih pendekatan untuk penentuan penghematan energi;
  5. menetapkan dasar (baseline) energi;
  6. normalisasi konsumsi energi;
  7. penetapan penghematan energi;
  8. pelaporan dan hal-hal lainnya.


ISO 50049:2020 Calculation methods for energy efficiency and energy consumption variations at country, region and city levels

Standar ini memberikan panduan untuk metode untuk menganalisa perubahan dalam efisiensi energi dan konsumsi energi, dan untuk mengukur perkembangan efisiensi energi untuk negara, wilayah, dan kota. Panduan ini terdiri dari tiga metode penghitungan:

  • evaluasi dari dampak struktur dalam variasi intensitas energi;
  • penghitungan indeks efisiensi energi;
  • analisis dekomposisi dari variasi konsumsi energi.

Standar ini dapat diterapkan untuk memberikan agregat evaluasi statistik untuk suatu negara, wilayah, atau kota. Standar ini tidak berlaku untuk menghitung perubahan dalam konsumsi energi atau efisiensi energi pada tingkat pengguna individu (mis. rumah tangga, organisasi, perusahaan).


ISO 17741, General technical rules for measurement, calculation and verification of energy savings of projects

Standar ini menjelaskan peraturan teknis umum untuk pengukuran, penghitungan, dan verifikasi penghematan energi dalam proyek retrofit maupun proyek baru.


ISO 17742, Energy efficiency and savings calculation for countries, regions and cities

Standar ini memberikan pendekatan umum untuk penghitungan efisiensi energi dan penghematan energi menggunakan metode berbasis indikator (indicator-based) dan berbasis pengukuran (measure-based) untuk entitas geografis, negara, wilayah, dan kota.

Standar ini mempertimbangkan seluruh sektor pengguna akhir seperti rumah tangga, industri, tersier (jasa, dsb.), pertanian, dan transportasi. Standar ini tidak memasukkan perhitungan efisiensi dan penghematan energi di sektor pasokan seperti pembangkit listrik, penyulingan, dan tambang batu bara. Standar ini tidak digunakan untuk menghitung penghematan energi bagi rumah tangga, organisasi, perusahaan, ataupun pengguna akhir lain yang sifatnya perorangan.


ISO 17743, Energy savings – Definition of a methodological framework applicable to calculation and reporting on energy savings

Standar ini menetapkan kerangka kerja metodologis yang berlaku untuk penghitungan dan pelaporan penghematan energi dari tindakan, baik yang sudah ada (existing) maupun yang akan diterapkan dan langkah yang bertujuan untuk menghemat energi.

Standar ini menangani topik berikut dalam konteks penghematan energi:

  1. terminologi;
  2. definisi dari batasan sistem;
  3. prinsip untuk penetapan dasar (baseline);
  4. prinsip untuk statistik metode berbasis indikator;
  5. data yang digunakan;
  6. prinsip untuk pelaporan.

Pengembangan metodologi untuk pengukuran dan verifikasi penghematan energi tidak termasuk dalam lingkup standar ini.


ISO/IEC 13273-1, Energy efficiency and renewable energy sources – Common international terminology – Part 1: Energy efficiency

Bagian dari ISO/IEC 13273 ini memuat konsep melintang (transverse) dan definisinya dalam bidang subyek efisiensi energi. Standar horizontal ini khususnya ditujukan untuk digunakan oleh komisi teknis dalam mempersiapkan standar sesuai dengan prinsip yang dijelaskan dalam IEC Guide 108.


ISO/IEC 13273-2, Energy efficiency and renewable energy sources – Common international terminology – Part 2: Renewable energy sources

Bagian dari ISO/IEC 13273 ini memuat konsep melintang (transverse) dan definisinya dalam bidang subyek efisiensi energi. Standar horizontal ini khususnya ditujukan untuk digunakan oleh komisi teknis dalam mempersiapkan standar sesuai dengan prinsip yang dijelaskan dalam IEC Guide 108.


Daftar standar internasional terkait yang sedang dalam revisi atau pengembangan


ISO 50002 Energy audits – Requirements with guidance for use.

Sedang dalam tahap systematic review,  yaitu :

1. ISO/AWI 50002-1 Energy audits — Requirements with guidance for use — Part 1: General requirements  

2. ISO/AWI 50002-2 Energy audits — Requirements with guidance for use — Part 2: Buildings

3. ISO/AWI 50002-3 Energy audits — Requirements with guidance for use — Part 3: Processes

Ketiga dokumen tersebut masih dalam status New project registered in TC/SC work programme.


ISO 50006, Energy management systems – Measuring energy performance using energy baselines (EnB) and energy performance indicators (EnPI) – General principles and guidance.  

Sedang dalam tahap akan direvisi. Hasil revisi saat ini berada dalam tahap close of voting untuk ISO/DIS 50006 Energy management systems — Evaluating energy performance using energy baselines and energy performance indicators


ISO 50007, Energy services – Guidelines for the assessment and improvement of the energy service to users.

Standar berada dalam tahap close of review.


ISO/TS 50008:2018 Energy management and energy savings — Building energy data management for energy performance — Guidance for a systemic data exchange approach.

Status ISO/TS ini dalam tahap International standard confirmed.

Standar ini memberikan panduan bagi tim manajemen energi (energy management team/EnMT) dalam suatu organisasi agar dapat menentukan, meminta, dan secara berkala mengakses data dan informasi yang diperlukan guna menerapkan suatu sistem manajemen energi (energy management system/EnMS) yang dirancang untuk meningkatkan kinerja energi di bangunan/gedung.

Standar ini tidak berlaku untuk:

  • Bangunan tempat tinggal atau industri;
  • Bangunan yang berisi proses industri dimana proses industri tersebut tidak bisa dipisahkan dari penggunaan lain.

Namun, banyak dari prinsip di dalam dokumen ini dapat diterapkan pada bangunan jenis ini maupun tipe lainnya.

Sumber yang diacu:

  1. ISO/IEC. (2018). ISO 50001 Energy management systems. Switzerland: Author.
  2. iso.org

(RAP/nus)

Continue Reading

ISO 21001: Status dan Standar Internasional yang Terkait

ISO 21001 merupakan alat manajemen bersifat umum untuk organisasi yang menyediakan layanan dan produk pendidikan yang mampu memenuhi kebutuhan dan persyaratan peserta didik dan pelanggan lainnya. ISO 21001 adalah standar sistem manajemen yang berdiri sendiri, selaras dengan ISO standar sistem manajemen lainnya (seperti ISO 9001, ISO 14001, dll.) yang memiliki struktur tingkat tinggi. Standar ini sudah diadopsi BSN menjadi SNI ISO 21001:2018 Organisasi pendidikan — Sistem manajemen organisasi pendidikan — Persyaratan dengan panduan penggunaan.  Agar pengguna standar yang umumnya adalah organisasi pendidikan dapat mengetahui ISO 21001 atau SNI ISO 21001 dan stadar terkait lainnya, maka kali ini MASTAN akan memaparkan status standar internasional terkait sektor  pendidikan yang dapat memberikan informasi, baik bagi organisasi pendidikan negeri ataupun swasta, maupun bagi organisasi pendidikan formal maupun non formal. Sehingga dengan memahami ISO 21001 dan keterkaitan dengan standar atau laporan teknis terkait sector pendidikan, maka organisasi pendidikan dapat merancang model system manajemen untuk sector pendidikan secara efisien dan efektif. Disamping itu, Komite Teknis BSN juga dapat mengikuti perkembangan setiap standar ISO yang diadopsi, sehingga dapat melakukan persiapan proses adopsi dengan baik jika diperlukan.

Standar internasional sector Pendidikan terkait ISO 21001

ISO 29995:2021 Education and learning services — Vocabulary

Dokumen ini bertujuan untuk memberikan referensi bagi pengguna standar dan pengembang (developers), dan untuk memfasilitasi komunikasi dan pemahaman umum tentang istilah di dalam bidang layanan pendidikan dan pembelajaran dan lingkup dari ISO/TC 232.

ISO 29994:2021 Education and learning services — Requirements for distance learning

Dokumen ini menjelaskan persyaratan untuk layanan pendidikan jarak jauh yang tidak dijelaskan dalam ISO 29993.

ISO 29991:2020 Language-learning services — Requirements

Dokumen ini menjelaskan persyaratan untuk layanan pembelajaran bahasa. Cakupan standar ini termasuk layanan pembelajaran bahasa yang ditujukan baik untuk pembelajar bahasa itu sendiri maupun pihak berkepentingan yang mendapat/menyewa/membeli (acquiring) layanan tersebut untuk manfaat pembelajar. Ciri kunci dari layanan ini adalah: tujuan pembelajaran yang didefinisikan dan dievaluasi, dan layanan yang melibatkan interaksi dengan pembelajar. (Sudah diadopsi BSN menjadi SNI ISO 29991:2014 Layanan pembelajaran bahasa di luar pendidikan formal — Persyaratan (ISO 29991:2014, IDT)

ISO 29992:2018 Assessment of outcomes of learning services — Guidance

Dokumen ini memberikan panduan tentang perencanaan, pengembangan, penerapan, dan peninjauan dari penilaian hasil [pengetahuan, kompetisi, kinerja] dari layanan pembelajaran. Standar ini ditujukan untuk digunakan oleh organisasi penyedia layanan pembelajaran dan organisasi yang berkecimpung dalam pemilihan, penggunaan, atau pengembangan penilaian. (Sudah diadopsi BSN menjadi SNI ISO 29992:2018 Penilaian hasil layanan pembelajaran — Panduan (ISO 29992:2018, IDT))

Dokumen ini dapat diterapkan dalam pengembangan dan penggunaan penilaian untuk mengukur hasil dari pembelajar individu dan penggunaan penilaian untuk menentukan kemajuan dari pembelajar.

Dokumen ini tidak dapat diterapkan untuk penilaian langsung dari program instruksi atau evaluasi penyedia layanan pembelajaran. Dokumen ini juga tidak mempertimbangkan persyaratan teknologi untuk penyampaian penilaian.

ISO 29993:2017 Learning services outside formal education — Service requirements

Dokumen ini menjelaskan persyaratan untuk layanan pembelajaran di luar pendidikan formal, termasuk seluruh jenis pembelajaran seumur hidup (mis. latihan vokasi dan pelatihan perusahaan, baik yang di-outsource maupun oleh perusahaan sendiri). Ini termasuk penyedia layanan pembelajaran yang ditujukan baik untuk pembelajar itu sendiri maupun pihak berkepentingan yang mendapat/menyewa/membeli (acquiring) layanan tersebut untuk pembelajar. Ciri kunci dari layanan ini adalah: tujuan pembelajaran yang didefinisikan dan dievaluasi, dan layanan yang melibatkan interaksi dengan pembelajar.(Sudah diadopsi BSN menjadi SNI ISO 29993:2017 Layanan pembelajaran di luar pendidikan formal — Persyaratan layanan (ISO 29993:2017, IDT))

Dokumen ini tidak ditujukan untuk sekolah dan perguruan tinggi yang memberikan pembelajaran sebagai bagian dari sistem pendidikan formal, namun dapat digunakan sebagai alat untuk refleksi dan evaluasi diri.

ISO 29991:2014 Language learning services outside formal education — Requirements [WITHDRAWN]

ISO 29991:2014 menjelaskan persyaratan untuk layanan pembelajaran bahasa di luar pendidikan formal.

ISO 29990:2010 Learning services for non-formal education and training — Basic requirements for service providers [WITHDRAWN]

IISO 29990:2010 menjelaskan persyaratan dasar untuk penyedia layanan pembelajaran dalam pendidikan dan pelatihan non-formal.(Digantikan dengan ISO 21001:2018)

ISO/AWI TR 29996 EDUCATION AND LEARNING SERVICES – DISTANCE AND DIGITAL LEARNING SERVICES (DDLS) – CASE STUDIES [Status UNDER DEVELOPMENT]

STATUS ISO 21001:2018 Educational organizations — Management systems for educational organizations — Requirements with guidance for use

Status ISO 21001 di ISO dipublikasikan pada bulan Mei th 2018, menggantikan ISO 29990:2010 Learning services for non-formal education and training — Basic requirements for service providers. ISO 21001:2018 akan ditinjau kembali setelah 5 tahun dari saat diterbitkan.

ISO/TC 232 Education and learning services, komite yang bertanggungjawab atas standar internasional sector pendidikan saat ini sedang mengelola standar dan/atau proyek sebagai berikut:

  1. ISO/AWI 21001 Educational organizations — Management systems for educational organizations — Requirements with guidance for use (status sebagai New project registered in TC/SC work programme) yang nantinya akan menggantikan ISO 21001:2018

(Sumber: https://www.iso.org/standard/82671.html)

  1. ISO/DTS 21030 Educational organizations — Requirements for bodies providing audit and certification of educational organizations management systems (status CD study/ballot initiated)

(Sumber: https://www.iso.org/standard/81529.html )

  1. ISO/AWI TR 29996 Education and learning services – Distance and digital learning services (DDLS) – Case studies (status New project approved) (Sumber: https://www.iso.org/standard/84456.html)

Demikian informasi seputar ISO 21001 dan standar internasional lain yang terkait. (RAP/nus)

Continue Reading

Ikhtisar ISO/IEC 20000 Series

Kali ini MASTAN menampilkan informasi tentang ISO IEC 2000 series, yang beberapa dari standar internasional tersebut telah diadopsi menjadi SNI  secara identik. Harapan kami agar para pengguna dari standar tersebut mendapatkan gambaran kelompok ISO IEC 20000 saling terhubung serta kaitannya dengan standar internasional atau laporan teknis lainnya. Dengan demikian, pengguna dapat merancang suatu sistem manajemen layanan, terutama sector IT secara holistic, efisien dan efektif.

Kelompok ISO/IEC 20000 series adalah sebagai berikut:

  1. ISO/IEC 20000-1: Information technology – Service management – Part 1: Service management system requirement (sudah diadopsi menjadi SNI ISO/IEC 20000-1:2018. Teknologi informasi – Manajemen layanan – Bagian 1: Persyaratan sistem manajemen layanan (ISO/IEC 20000-1:2018, IDT)
  2. ISO/IEC 20000-2: Guidance on the application of service management systems (sudah di adopsi menjadi SNI ISO/IEC 20000-2:2019: Judul Standar: Teknologi informasi — Manajemen layanan — Bagian 2: Pedoman penerapan sistem manajemen layanan (ISO/IEC 20000-2:2019, IDT dan SNI ISO/IEC20000-2:2019/Amd 1:2020 Teknologi informasi – Manajemen layanan – Bagian 2: Panduan penerapan sistem manajemen layanan Amendemen 1 (ISO/IEC 20000-2:2019/Amd 1:2020, IDT)
  3. ISO/IEC 20000-3: Guidance on scope definition and applicability of ISO/IEC 20000-1 (sudah diadopsi menjadi SNI ISO/IEC 20000-3:2019 Teknologi informasi – Manajemen layanan – Bagian 3: Pedoman pendefinisian ruang lingkup dan penerapan ISO/IEC 20000-1 (ISO/IEC 20000-3:2019, IDT)
  4. ISO/IEC TR 20000-5: Exemplar implementation plan for ISO/IEC 20000-1
  5. ISO/IEC 20000-6 Requirements for bodies providing audit and certification of service management systems (sudah diadopsi menjadi SNI ISO/IEC 20000-6:2017 Teknologi informasi – Manajemen layanan – Bagian 6: Persyaratan bagi lembaga penyelenggara audit dan sertifikasi sistem manajemen layanan (ISO/IEC 20000-6:2017, IDT)
  6. 6. ISO/IEC TR 20000-7:2019 Information technology — Service management — Part 7: Guidance on the integration and correlation of ISO/IEC 20000-1:2018 to ISO 9001:2015 and ISO/IEC 27001:2013 (Sudah diadopsi menjadi SNI ISO/IEC 20000-7:2019 Teknologi informasi – Manajemen layanan – Bagian 7: Panduan integrasi dan korelasi dari ISO/IEC 20000-1:2018 dengan ISO 9001:2015 dan ISO/IEC 27001:2013 (ISO/IEC 20000-7:2019, IDT)
  7. ISO/IEC TR 20000-11: Guidance on the relationship between ISO/IEC 20000-1 and service management frameworks:ITIL® (sudah diadopsi menjadi SNI ISO/IEC TR 20000-11:2015 Teknologi informasi – Manajemen layanan – Bagian 11: Panduan hubungan antara SNI ISO/IEC 20000-1:2013 dan kerangka kerja manajemen layanan: ITIL® (ISO/IEC TR 20000-11:2015, IDT, Eng)
  8. ISO/IECTR 20000-12:2016, Guidance on the relationship between ISO/ IEC 20000-1:2011 and service management frameworks: CMMI-SVC® (sudah diadopsi menjadi SNI 8534-12:2018 ISO/IEC TR 20000-12:2016 Teknologi informasi – Manajemen layanan – Bagian 12: Pedoman hubungan antara ISO/IEC 20000-1:2011 dan kerangka kerja manajemen layanan: CMMI-SVC® (ISO/IEC TR 20000-12:2016, IDT, Eng)

Kelompok ISO/IEC 20000 terdiri dari beberapa kelompok standar seperti tersebut di atas yang saling terhubung, yang seluruhnya selaras dengan ISO/IEC 20000-1. Kelompok standar tersebut dapat berupa Standar Internasional (International Standards) atau Laporan Teknis.

ISO/IEC 20000 (seluruh bagian) dirancang untuk digunakan oleh organisasi yang menyediakan jasa/layanan (service) untuk pelanggan internal dan eksternal dalam hal memampukan organisasi untuk:

  1. menyampaikan layanan yang memenuhi kebutuhan bisnis dan persyaratan layanan sebagaimana disetujui oleh organisasi dan pelanggannya.
  2. untuk memahami apa yang diperlukan untuk meningkatkan mutu layanan yang disampaikan kepada pelanggan mereka, baik eksternal maupun internal.


Penjelasan singkat kelompok ISO/IEC 20000 series

ISO/IEC 20000-1:2018 Service management system requirements

Seluruh pesyaratan yang dijelaskan dalam ISO/IEC 20000-1 bersifat generik dan dimaksudkan untuk dapat diterapkan ke semua organisasi tanpa memandang jenis, ukuran, maupun sifat dari layanan yang disampaikan. ISO/IEC 20000-1 tidak tergantung dengan teknologi yang dapat digunakan untuk memampukan penyampaian layanan. Organisasi tidak boleh meniadakan persyaratan yang dimuat di dalam ISO/IEC 20000-1, Pasal 4 sampai 10 apabila mereka berniat untuk mengklaim keselarasan dengan ISO/IEC 20000-1, terlepas dari sifat organisasi itu sendiri

ISO/IEC 20000-1 menjelaskan persyaratan minimum bagi organisasi untuk menetapkan dan mengelola suatu SMS yang digunakan untuk menyampaikan layanan untuk mendukung tujuan bisnis dan persyarayan pelanggan. ISO/IEC 20000-1 dapat digunakan sebagai dasar penilaian keselarasan untuk organisasi yang ingin mendemonstrasikan serta meningkatkan kemampuan dan efisiensi dari SMS mereka. Standar ini juga dapat digunakan oleh:

  1. Pelanggan yang sedang mencari layanan/jasa dan membutuhkan jaminan terkait mutu dari layanan tersebut; dan pelanggan yang membutuhkan pendekatan yang konsisten untuk siklus hidup layanan oleh penyedia layanan, termasuk mereka yang berada di rantai pasokan;
  2. Organisasi yang berniat mendemonstrasikan kemampuannya dan dalam perencanaa, desain, transisi, penyampaian, dan peningkatan layanan; dan monitoring serta evaluasi dari SMS dan layanan miliknya;
  3. Digunakan oleh organisasi untuk meningkatkan perencanaan, desain, transisi, penyampaian, dan peningkatan layanan dengan cara penerapan dan pengoperasian SMS yang efektif;
  4. Organisasi atau pihak lain yang melakukan penilaian keselarasan terhadap persyaratan yang ditetapkan dalam ISO/IEC20000-1;
  5. Penyedia pelatihan atau saran dalam manajemen layanan.


ISO/IEC 20000-2 Guidance on application of service management systems

ISO/IEC 20000-2 memberikan panduan tentang penerapan SMS berdasarkan ISO/IEC 20000-1. Dalam ISO/ IEC 20000-2 diberikan contoh dan saran untuk memampukan organisasi dalam menginterpretasikan dan menerapkan ISO/ IEC 20000-1, termasuk referensi terkait bagian lain dari ISO/IEC 20000 dan ISO lainnya yang relevan. ISO/IEC 20000-2 bersifat independen terhadap kerangka kerja praktik terbaik yang spesifik.

Hubungan antara ISO/IEC 20000-2 dan ISO/IEC 20000-1

ISO/IEC 20000-2:2012 mencerminkan struktur ISO/IEC 20000-1:2011 dan memberikan panduan dan contoh dari setiap Pasal.

Contoh yang diberikan dalam ISO/IEC 20000-2:2012 antara lain antarmuka dan titik integrasi di antara baik proses maupun komponen lain dari SMS seperti kebijakan manajemen layanan dan rencana manajemen layanan. Contoh tersebut dapat digunakan untuk membantu organisasi dalam memahami bagaimana SMS harus berfungsi sebagai suatu sistem terintegrasi dan semua komponen dalam SMS memiliki saling ketergantungan.


ISO/IEC 20000-3 Guidance on scope definition and applicability of ISO/IEC 20000-1

ISO/IEC 20000-3 memberikan panduan bagi organisasi untuk membuat keputusan kunci terkait penerapan SMS dan mempersiapkan diri untuk penilaian keselarasan terhadap ISO/IEC 20000-1.

ISO/IEC 20000-3 memberikan panduan tentang definisi lingkup dan keberlakuan dari ISO/IEC 20000-1 untuk memampukan organisasi dalam menyiapkan diri guna penilaian SMS dengan lingkup yang valid dan dapat diterapkan.

Mengingat cakupan dan kompleksitas potensial dari organisasi yang ingin mencapai keselarasan dengan ISO/ IEC 20000-1, memvalidasi keberlakuan dan mendefinisikan lingkup untuk SMS dapat menjadi isu yang sulit. ISO/IEC 20000-3 melingkupi seperangkat skenario untuk memberi panduan saat menilai keberlakuan dan menetapkan lingkup.

Hubungan antara ISO/IEC 20000-3 dan ISO/IEC 20000-1

ISO/IEC 20000-3 memberikan panduan terkait pasal spesifik dari ISO/IEC 20000-1, untuk memahami dari awal tentang proyek penerapan SMS. Pasal yang dimaksud adalah pasal yang membahas penerapan, lingkup dari SMS dan kontrol dari pihak yang terlibat dalam siklus hidup layanan. Panduan dalam ISO/IEC 20000-3 sifatnya melengkapi ISO/IEC 20000-2:2012


ISO/IEC TR 20000-5:2013 Exemplar implementation plan for ISO/IEC 20000-1

ISO/IEC TR 20000-5:2013 memberikan panduan bagi organisasi yang sedang dalam proses penerapan  suatu SMS, maupun bagi pihak yang memberi saran kepada organisasi tersebut. Cakupan panduan dalam ISO/IEC TR 20000-5:2013 meliputi 3 tahapan, yaitu proses pendekatan untuk perencanaan, penerapan, dan peningkatan SMS yang memenuhi persyaratan yang ditetapkan dalam ISO/IEC 20000-1:2011

Hubungan antara ISO/IEC TR 20000-5:2013 dan ISO/IEC 20000-1

ISO/IEC TR 20000-5:2013 memetakan persyaratan yang ditetapkan dalam ISO/IEC 20000-1:2011 ke dalam tiga tahapan proyek yang direkomendasikan.

ISO/IEC TR 20000-5:2013 dapat digunakan bersama ISO/IEC 20000-2:2012 untuk memberikan detil yang lebih baik untuk mendukung pendekatan proyek. ISO/IEC TR 20000-5:2013 juga dapat digunakan bersama ISO/IEC 20000-3:2012 untuk memberi panduan tentang lingkup dan keberlakuan pada saat tahap awal proyek.


ISO/IEC 20000-6:2017 Requirements for bodies providing audit and certification of service management systems

ISO/IEC 20000-6:2017 menjelaskan persyaratan dan memberikan panduan untuk badan sertifikasi yang melakukan audit dan sertifikasi SMS sesuai dengan ISO/IEC 20000-1. Standar ini dapat diterapkan dalam baik edisi 2011 maupun 2018 dari ISO/IEC 20000-1. Penggunaan ISO/IEC 20000-6 adalah sebagai tambahan dari ISO/IEC 17021-1. 

Hubungan antara ISO/IEC 20000-6:2017 dan ISO/IEC 20000-1

ISO/IEC 20000-6:2017 memampukan badan sertifikasi untuk menyelaraskan penerapan ISO/IEC 17021-1 untuk penilaian terhadap ISO/IEC 20000-1:2011 dan ISO/IEC 20000-1:2018. Standar ini juga memampukan badan akreditasi untuk menyelaraskan penerapan standar yang mereka gunakan untuk menilai badan sertifikasi.


ISO/IEC TR 20000-7:2019 Information technology — Service management — Part 7: Guidance on the integration and correlation of ISO/IEC 20000-1:2018 to ISO 9001:2015 and ISO/IEC 27001:2013

Dokumen ini memberikan panduan tentang implementasi terintegrasi dari sistem manajemen layanan (SMS) sebagaimana ditentukan dalam ISO/IEC 20000-1 dengan sistem manajemen mutu (SMM) sebagaimana ditentukan dalam ISO 9001 dan sistem manajemen keamanan informasi (ISMS) sebagaimana ditentukan dalam ISO/IEC 27001.

Dokumen Ini ditujukan bagi organisasi yang bermaksud untuk:

  1. menerapkan ISO 9001 ketika ISO/IEC 20000-1 sudah diterapkan, atau sebaliknya;
  2. menerapkan ISO/IEC 27001 ketika ISO/IEC 20000-1 sudah diterapkan, atau sebaliknya;
  3. mengimplementasikan ISO 9001 dan ISO/IEC 20000-1 secara bersamaan, atau mengimplementasikan ISO/IEC 27001 dan ISO/IEC 20000-1 secara bersamaan;
  4. menerapkan ISO/IEC 20000-1, ISO 9001 dan ISO/IEC 27001 secara bersama-sama; atau
  5. mengintegrasikan sistem manajemen yang ada berdasarkan ISO/IEC 20000-1, ISO 9001 dan ISO/IEC 27001.

Dalam praktiknya, SMS, SMM atau SMKI juga dapat diintegrasikan dengan standar sistem manajemen (MSS) lainnya, seperti ISO 22301 atau ISO 55001.

Dalam dokumen ini:

Pasal 4 memberikan pengantar ISO/IEC 20000-1, HLS MSS yang ditentukan dalam Arahan ISO/IEC Bagian 1 dan pertimbangan untuk integrasi MSS.

Pasal 5 memberikan pengantar ISO 9001, persamaan dan perbedaan dengan ISO/IEC 20000-1 dan pertimbangan untuk integrasi SMS dengan SMM.

Pasal 6 memberikan pengantar ISO/IEC 27001, persamaan dan perbedaan dengan ISO/IEC 20000-1 dan pertimbangan untuk integrasi SMS dengan SMKI.

Pasal 7 melihat pertimbangan untuk integrasi SMS, SMM, dan SMKI.

Dokumen ini juga memberikan informasi korelasi istilah dan definisi ISO/IEC 20000-1 dengan ISO 9001 dan ISO/IEC 27001 pada Lampiran A. Korelasi pasal ISO/IEC 20000-1 dengan ISO 9001 ditunjukkan pada Lampiran B. Korelasi pasal ISO/IEC 20000-1 dengan ISO/IEC 27001 ditunjukkan pada Lampiran C.

(Sumber : ISO/IEC TR 20000-7:2019 Information technology — Service management — Part 7: Guidance on the integration and correlation of ISO/IEC 20000-1:2018 to ISO 9001:2015 and ISO/IEC 27001:2013 )


ISO/IEC TR 20000-11:2015 Guidance on the relationship between ISO/IEC 20000- 1:2011 and service management frameworks: ITIL®*)

ISO/IEC TR 20000-11 adalah Laporan Teknis yang memberikan panduan tentang hubungan antara ISO/ IEC 20000-1:2011 dengan kerangka kerja manajemen layanan yang umum digunakan, yakni ITIL®. Edisi kerangka kerja ITIL edisi terbitan tahun 2011.

ISO/IEC TR 20000-11:2015 dapar membantu pembaca dalam menghubungkan persyaratan yang dijelaskan dalam ISO/IEC 20000- 1:2011 dengan teks pendukung di dalam kerangka kerja manajemen layanan ITIL® yang umum digunakan

Hubungan antara ISO/IEC TR 20000-11 dan ISO/IEC 20000-1

ISO/IEC 20000-1:2011 dan ITIL® berdiri sendiri, tetapi kedua nya memiliki kemiripan dan  korelasi yang kuat antara sebagian besar panduan dalam ITIL®*) dan persyaratan dalam ISO/IEC 20000-1:2011. Pengecualian yang ada pada umumnya terkait dengan perbedaan fungsi, format, struktur, dan gaya.


ISO/IEC TR 20000-12:2016 Guidance on the relationship between ISO/IEC 20000- 1:2011 and service management frameworks: CMMI-SVC®**)

ISO/IEC TR 20000-12 memberikan panduan tentang hubungan antara ISO/IEC 20000-1:2011 dan CMMI- SVC® V1.3 (Maturity levels 1 – 3).

ISO/IEC TR 20000-12:2016 dapat membantu pembaca menghubungkan persyartan yang dijelaskan dalam ISO/IEC 20000- 1:2011 dengan teks pendukung di dalam kerangka kerja manajemen layanan CMMI- SVC®**) yang umum digunakan

ISO/IEC TR 20000-12 dapat digunakan oleh organisasi atau orang yang ingin memahami bagaimana CMMI- SVC® dapat digunakan secara bersama dengan ISO/IEC 20000-1:2011.

Catatan:

*) ITIL adalah merek dagang terdaftar dari AXELOS Limited, dan digunakan dengan ijin dari AXELOS Limited. Seluruh hak cipta dilindungi undang-undang.

**) CMMI-SVC adalah merek dagang terdaftar dari CMMI Institute.

Hubungan antara ISO/IEC TR 20000-12 dan ISO/IEC 20000-1

ISO/IEC 20000-1:2011 dan CMMI-SVC® V1.3 (Maturity levels 1 – 3) mendemonstrasikan kesamaan dalam struktur dan isi. Kedua dokumen ini dapat digunakan untuk memperlihatkan keselarasan konsep sistem layanan. Dalam kasus ISO/IEC 20000- 1:2011, hal yang dinilai adalah SMS. Sementara, dalam CMMI-SVC®, hal yang dinilai adalah kemampuan dan maturitas  organisasi. Konsep dasar kedua dokumen tersebut berdasarkan pada konsep managemen sistem layanan yang memiliki persyaratan dan panduan tentang kontinuitas, permintaan layanan, kapasitas dan ketersediaan.


Standar Internasional dan Laporan Teknis lain yang terkait antara lain:

ISO/IEC 20000-1.memiliki keterkaitan yang erat dengan ISO/IEC 27013:2021, Information security, cybersecurity and privacy protection — Guidance on the integrated implementation of ISO/IEC 27001 and ISO/IEC 20000-1

ISO/IEC 27013:2021memberikan panduan tentang penerapan terintegrasi ISO/IEC 27001 dan ISO/IEC 20000-1 bagi organisasi yang bermaksud untuk:

  1. menerapkan ISO/IEC27001 ketika ISO/IEC 20000-1 sudah diterapkan, atau sebaliknya;
  2. mengimplementasikan ISO/IEC27001 dan ISO/IEC 20000-1 secara bersamaan; atau
  3. mengintegrasikan sistem manajemen yang ada berdasarkan ISO/IEC27001 dan ISO/IEC 20000-1.

Dokumen ini secara eksklusif berfokus pada implementasi terintegrasi dari sistem manajemen keamanan informasi (ISMS) sebagaimana ditentukan dalam ISO/IEC 27001 dan sistem manajemen layanan (SMS) sebagaimana ditentukan dalam ISO/IEC 20000-1.

(Sumber : ISO/IEC 27013:2021, Information security, cybersecurity and privacy protection — Guidance on the integrated implementation of ISO/IEC 27001 and ISO/IEC 20000-1)

Referensi yang dirujuk:

ISO/IEC 2000-10: 2018 Information technology — Service management — Part 10: Concepts and vocabulary (sudah diadopsi menjadi SNI ISO/IEC 20000-10:2018 Teknologi informasi – Manajemen layanan – Bagian 10: Konsep dan kosakata (ISO/IEC 20000-10:2018, IDT, Eng)

Demikian informasi seputar ISO/IEC 20000 series (RAP/nus)

Continue Reading

Seputar Kelompok ISO 27000 — Information Security Management System (ISMS)

Umum

Kelompok standar ISMS terdiri dari standar yang saling terhubung. Standar ini terbagi menjadi tiga kelompok berdasarkan fokusnya, yakni:

  • Standar yang menjelaskan persyaratan ISMS (ISO/IEC 27001);
  • Persyaratan untuk badan sertifikasi (ISO/IEC   27006) yang mensertifikasi kesesuaian dengan ISO/IEC 27001; dan
  • Kerangka kerja persyaratan tambahan untuk implementasi ISMS di sektorspesifik (ISO/IEC 27009).


Standar yang menjelaskan persyaratan, yaitu:

ISO/IEC 27001 Information technology — Security techniques — Information security management systems — Requirements (sudah diadopsi menjadi SNI ISO/IEC 27001:2013 Teknologi informasi — Teknik keamanan — Sistem manajemen keamanan informasi — Persyaratan (ISO/IEC 27001:2013, IDT)

Standar ini mejelaskan persyaratan untuk menetapkan, menerapkan, mengoperasikan, memantau, meninjau, memelihara, dan meningkatkan sistem manajemen keamanan informasi (ISMS) yang telah diformalkan/dirumuskan.


ISO/IEC 27006 Information technology — Security techniques — Requirements for bodies providing audit and certification of information security management systems

Standar ini menjelaskan persyaratan dan memberikan panduan bagi badan yang melakukan audit dan sertifikasi ISMS sesuai dengan ISO/IEC 27001, di samping persyaratan yang dimuat di dalam ISO/IEC 17021.

ISO/IEC 27006 melengkapi/menjadi suplemen dari ISO/IEC 17021 dalam memberika persyaratan yang menjadi dasar akreditasi untuk badan sertifikasi.


ISO/IEC 27009 Information technology — Security techniques — Sector-specific application of ISO/IEC 27001 — Requirements

ISO/IEC 27009 bertujuan untuk memastikan persyaratan yang ditambahkan atau diperbaiki untuk mengakomodasi penerapan di sektor spesifik tidak bertentangan dengan ISO/IEC 27001.


Standar yang menjelaskan panduan umum, yaitu:

ISO/IEC 27002 Information technology — Security techniques — Code of practice for information security controls

ISO/IEC 27002 memberikan panduan untuk penerapan kontrol keamanan informasi.


ISO/IEC 27003 Information technology — Security techniques — Information security management — Guidance (sudah diadopsi menjadi SNI ISO/IEC 27003:2017 Teknologi informasi — Teknik keamanan — Sistem manajemen keamanan informasi — Panduan (ISO/IEC 27003:2017, IDT, Eng)

Standar ini memberikan penjelasan dan panduan tentang penerapan ISO/IEC 27001 agar berhasil sesuai dengan persyaratan dalam standar tersebut


ISO/IEC 27004 Information technology — Security techniques — Information security management — Monitoring, measurement, analysis and evaluation (sudah diadopsi menjadi SNI ISO/IEC 27004:2016 Teknologi informasi — Teknik keamanan — Sistem manajemen keamanan informasi — Pemantauan, pengukuran, analisis dan evaluasi (ISO/IEC 27004:2016, IDT, Eng)

Standar ini memberikan panduan yang bertujuan untuk membantu organisasi dalam mengevaluasi kinerja keamanan informasi dan efektivitas ISMS dalam rangka pemenuhan ISO/IEC 27001:2013, 9.1.

Standar ini mencakup, pertama, pemantauan dan pengukuran kinerja kemanan informasi serta efektivitas ISMS termasuk proses dan kontrolnya. Kedua,  analisa dan evaluasi hasil dari pemantauan dan pengukuran


ISO/IEC 27005 Information technology — Security techniques — Information security risk management (sudah diadopsi menjadi SNI ISO/IEC 27005:2018 Teknologi informasi — Teknik keamanan — Manajemen risiko keamanan informasi (ISO/IEC 27005:2018, IDT, Eng)

ISO/IEC 27005 memberikan panduan dalam menerapkan pendekatan manajemen risiko berbasis proses untuk mendukung penerapan dan pemenuhan persyaratan manajemen risiko keamanan informasi yang baik sesuai dengan ISO/IEC 27001.


ISO/IEC 27007 Information technology — Security techniques — Guidelines for information security management systems auditing (sudah diadopsi menjadi SNI ISO/IEC 27007:2017 Teknologi informasi — Teknik keamanan — Pedoman audit sistem manajemen keamanan informasi (ISO/IEC 27007:2017, IDT, Eng)

Standar ini memberikan panduan dalam melakukan audit ISMS dan panduan tentang kompetensi auditor ISMS, sebagai tambahan dari panduan yang termuat dalam ISO 19011.


ISO/IEC TR 27008 Information technology — Security techniques — Guidelines for auditors on information security controls

Standar ini memberikan panduan dalam meninjau penerapan dan pengoperasian kontrol, termasuk pemeriksaan kesesuaian teknis dari kontrol sistem informasi, sesuai dengan standar keamanan informasi yang ditetapkan organisasi.


ISO/IEC 27013 Information technology — Security techniques — Guidance on the integrated implementation of ISO/IEC 27001 and ISO/IEC 20000-1 (sudah diadopsi menjadi SNI ISO/IEC 27013:2015 Teknologi informasi — Teknik keamanan — Pedoman penerapan terintegrasi SNI ISO/IEC 27001 dan SNI ISO/IEC 20000-1)

Standar ini memberikan panduan tentang penerapan terintegrasi dari ISO/IEC 27001 dan ISO/IEC 20000-1 untuk organisasi yang bermaksud untuk:

  1. Menerapkan ISO/IEC 27001 saat ISO/IEC 20000-1 sudah diterapkan, atau sebaliknya;
  2. Menerapkan ISO/IEC 27001 dan ISO/IEC 20000-1 bersama-sama;
  3. Mengintegrasikan sistem manajemen yang sudah ada dengan berbasis pada ISO/IEC 27001 dan ISO/IEC 20000-1.

Standar ini bertujuan untuk memberikan pemahaman yang lebih baik dari karakteristik, persamaan, dan perbedaan dari ISO/IEC 27001 dan ISO/IEC 20000-1 kepada organisasi guna membantu perencanaan sistem manajemen terintegrasi yang sesuai dengan kedua standar tersebut.


ISO/IEC 27014 Information technology — Security techniques — Governance of information security

Standar ini memberikan panduan tentang prinsip dan proses untuk pengendalian keamanan informasi yang digunakan oleh organisasi untuk mengevaluasi, mengarahkan, dan memantau manajemen keamanan informasi.

Standar ini juga memberikan panduan bagi badan pemerintahan regulator mengenai prinsip dan proses pengendalian keamanan informasi, agar badan tersebut sanggup bertanggung jawab menjalankan fungsi pengawasan dari keamanan informasi sebagai bagian dari pemerintah.


ISO/IEC TR 27016 Information technology — Security techniques — Information security management — Organizational economics

Standar ini memberikan metodologi yang memampukan organisasi untuk secara ekonomis memahami dengan lebih baik tentang bagaimana cara menilai aset informasi yang telah teridentifikasi, menilai risiko potensial terhadap aset informasi tersebut, mengapresiasi nilai yang diberikan oleh kontrol perlindungan informasi kepada aset informasi, dan menentukan jumlah sumber daya yang optimal yang dapat digunakan untuk mengamankan aset informasi tersebut dengan lebih akurat.


ISO/IEC 27021 Information technology — Security techniques — Information security management — Competence requirements for information security management systems professionals

Lingkup: Standar ini menjelaskan persyaratan kompetensi untuk para profesional di bidang ISMS yang sedang memimpin maupun terlibat dalam menetapkan, menerapkan, memelihara, dan meningkatkan secara kontinyu satu atau lebih dari proses sistem manajemen keamanan informasi yang sesuai dengan ISO/IEC 27001:2013.

Standar ini ditujukan untuk:

  1. Individu yang hendak mendemonstrasikan kompetensi mereka sebagai profesional di bidang ISMS, atau mereka yang berkeinginan mengerti dan menyelesaikan komptensi yang diperlukan untuk bekerja di bidang ini, serta yang berkeinginan untuk memperluas pengetahuan mereka,
  2. Organisasi yang sedang mencari kandidat profesional ISMS potensial untuk menetapkan kompetensi yang diperlukan untuk posisi di peran yang terkait dengan ISMS,
  3. Badan yang mengembangkan sertifikasi untuk profesional ISMS, yang memerlukan badan pengetahuan (body of knowledge/BoK) untuk digunakan sebagai sumber pengujian, dan
  4. Organisasi pendidikan dan pelatihan seperti universitas dan institusi vokasi agar mereka dapat menyesuaikan silabus dan kursus mereka dengan persyaratan kompetensi untuk profesional ISMS.


Standar yang menjelaskan panduan untuk sektor spesifik:

ISO/IEC 27010 Information technology — Security techniques — Information security management for inter-sector and inter-organizational communications

Standar ini memberikan panduan tambahan di samping panduan yang dimuat dalam seri ISO/IEC 27000 untuk penerapan manajemen keamanan informasi di dalam komunitas yang berbagi informasi.

Standar ini dapat diterapkan di semua bentuk pertukaran dan pembagian informasi yang sensitif, baik publik maupun privat, national maupun internasional, di dalam industri atau sektor pasar yang sama atau antar-sektor. Secara khusus, standar ini dapat  diterapkan dalam pertukaran dan pembagian informasi terkait dengan penyediaan, pemeliharaan, dan perlindungan infrastruktur penting dari suatu organisasi atau negara.


ISO/IEC 27011 Information technology — Security techniques — Code of practice for information security controls based on ISO/IEC 27002 for telecommunications organizations

Standar ini memberikan panduan yang mendukung penerapan kontrol keamanan informasi di organisasi telekomunikasi sehingga memampukan organisasi telekomunikasi untuk memenuhi persyaratan dasar manajemen keamanan informasi terkait kerahasiaan, integritas, ketersediaan, dan properti/sifat keamanan lainnya yang relevan


ISO/IEC 27017 Information technology — Security techniques — Code of practice for information security controls based on ISO/IEC 27002 for cloud services

ISO/IEC 27017 memberikan panduan bagi penyedia jasa dan pelanggan cloud service untuk kontrol keamanan informasi yang dapat diterapkan dalam penyediaan dan penggunaan layanan berbasis awan/cloud service dengan cara memberikan:

  • Panduan penerapan tambahan untuk kontrol yang relevan sebagaimana ditentukan dalam ISO/IEC 27002;
  • Kontrol tambahan dan panduan penerapan untuk penyedia cloud servicedan pelanggan cloud service.


ISO/IEC 27018 Information technology — Security techniques — Code of practice for protection of personally identifiable information (PII) in public clouds acting as PII processors

ISO/IEC 27018 menetapkan tujuan kontrol yang umum diterima, kontrol dan panduan untuk penerapan tindakan guna melindungi Personally Identifiable Information/Informasi Identifikasi Pribadi (PII) sesuai dengan prinsip privasi di ISO/IEC 29100 tentang lingkungan komputasi awan publik.

Standar ini dapat diterapkan oleh organisasi, termasuk perusahaan pemerintah dan swasta, badan pemerintahan, dan organisasi nonprofit, yang memberikan layanan pemrosesan informasi sebagai pemroses PII melalui komputasi awan dan bekerja di bawah kontrak dengan organisasi lain.


ISO/IEC 27019 Information technology — Security techniques — Information security controls for the energy utility industry

ISO/IEC 27019  ini mencakup persyaratan untuk menyesuaikan penilaian risiko dan proses penanganan yang dijelaskan dalam ISO/IEC 27001:2013 yang berupa  panduan spesifik untuk kontrol keamanan informasi pada sektor industri utilitas energi, Selain itu, standar ini juga menjelaskan obyek dan tindakan pengamanan seperti yang dinyatakan dalam ISO/IEC 27002, tetapi  khusus untuk sektor industri utilitas energi.

Standar ini tidak berlaku untuk domain kontrol proses dalam fasilitas pembangkit listrik tenaga nuklir. Domain ini diatur dalam IEC 62645.


ISO 27799 Health informatics — Information security management in health using ISO/IEC 27002

Standar ini memberikan panduan penerapan untuk kontrol yang dijelaskan dalam ISO/IEC 27002, dan melengkapinya sehingga dapat digunakan secara efetif untuk mengelola keamanan informasi kesehatan.

ISO 27799 memberikan organisasi kesehatan suatu adaptasi dari panduan ISO/IEC 27002 yang spesifik untuk sektor industri kesehatan, dan bersifat melengkapi terhadap pemenuhan persyaratan dari ISO/IEC 27001:2013, Annex A. (RAP/nus)

Sumber: ISO/IEC. (2018). International Standard ISO/IEC 27000 Information technology — Security techniques — Information security management systems — Overview and vocabulary (5th ed.). Switzerland: Author.

Continue Reading

Seputar ISO 10004:2018 Quality Management – Customer Satisfaction – Guidelines for Monitoring and Measuring

ISO telah melakukan revisi secara bersamaan serangkaian standar internasional yang didedikasikan untuk meningkatkan kepuasan pelanggan guna mendukung tujuan ISO 9001.

Standar tersebut adalah :

ISO 10001, Quality management – Customer satisfaction – Guidelines for codes of conduct for organizations (Sudah diadopsi menjadi SNI ISO 10001 dan sudah diterjemahkan)

ISO 10002, Quality management – Customer satisfaction – Guidelines for complaints handling in organizations (Sudah diadopsi menjadi SNI IS0 10002)

ISO 10003, Quality management – Customer satisfaction – Guidelines for dispute resolution external to organizations

ISO 10004, Quality management – Customer satisfaction – Guidelines for monitoring and measuring (Sudah diadopsi menjadi SNI ISO 10004 dan sudah diterjemahkan))

Masing-masing standar tersebut dapat diimplementasikan secara sendiri, namun juga dapat diterapkan secara terintegrasi. Keluaran dari proses berdasarkan ISO 10001, ISO 10002 dan ISO 10003 dapat digunakan sebagai masukan untuk pemantauan dan pengukuran kepuasan pelanggan.

ISO 10004 menyediakan panduan bagi organisasi dalam menetapkan proses yang efektif untuk pemantauan dan pengukuran kepuasan pelanggan.

Informasi yang diperoleh dari pemantauan dan pengukuran kepuasan pelanggan dapat membantu mengidentifikasi peluang peningkatan strategi organisasi, produk, jasa, proses dan karakteristik yang dinilai oleh pelanggan, dan dijadikan sasaran organisasi. Peningkatan tersebut dapat memperkuat kepercayaan pelanggan dan menghasilkan keuntungan komersial dan lainnya.

Hubungan dengan ISO 9001:2015

ISO 10004 jika diterapkan, dapat mendukung tujuan dari, ISO 9001 dengan cara memberikan panduan pemantauan dan pengukuran kepuasan pelanggan. Standar ini dapat membantu menangani pasal tertentu dalam ISO 9001 terkait kepuasan pelanggan, termasuk di antaranya:

  1. ISO 9001:2015, 4.3, ruang lingkup sistem manajemen mutu;
  2. ISO 9001:2015, 5.1.2, fokus pada pelanggan;
  3. ISO 9001:2015, 6.2.1, sasaran mutu;
  4. ISO 9001:2015, 8.2.1 c), komunikasi pelanggan;
  5. ISO 9001:2015, 9.1.2, kepuasan pelanggan;
  6. ISO 9001:2015, 9.1.3, evaluasi dan analisis;
  7. ISO 9001:2015, 9.3.2 c), masukan tinjauan manajemen;
  8. ISO 9001:2015, 10.1 peningkatan.

Standar ini dapat juga digunakan secara terpisah dari ISO 9001.

Dalam ISO 10004 dijelaskan bahwa dalam proses pendekatan untuk melakukan pemantauan dan pengukuran kepuasan pelanggan, sebaiknya didukung oleh manajemen puncak, kepemimpinan dan komitmen di seluruh organisasi.

Sasaran pemantauan dan pengukuran kepuasan pelanggan sebaiknya ditentukan sedemikian rupa sehingga pemenuhannya dapat diukur menggunakan indikator kinerja yang ditentukan oleh organisasi.

Dalam pelaksanaan pemantauan dan pengukuran kepuasan pelanggan (pasal 7), prinsip PDCA dan deskripsi INPUT-PROSES-OUTPUT berlaku juga yang dapat dijelaskan sebagai berikut:

INPUT: Informasi terkait dengan kepuasan pelanggan

PROSES: Pengukuran kepuasan pelanggan

  • Pasal 7.2: Identifikasi pelanggan (Penjelasan di Lampiran C)
  • Pasal 7.3: Pengumpulan data kepuasan pelanggan (Dalam pasal ini dijelaskan antara lain penetapan karakteristik, indicator, metode pengumpulan data kepuasan pelanggan)
  • Pasal 7.4: Analisis data kepuasan pelanggan (Penjelasan antara lain mencakup metode analisa dan validasi analisa data, pelaporan hasil dan rekomendasi)
  • Pasal 7.5: komunikasi informasi kepuasan pelanggan (Informasi hasil Analisa data kepuasan pelanggan dokimunikasikan di dalam organisasi, agar dapat diambil suatu keputusan)
  • Pasal 7.6: Pemantauan kepuasan pelanggan (penetapan proses untuk pemantauan kepuasan pelanggan, untuk memastikan bahwa informasi yang dikumpulkan relevan dan digunakan secara efektif untuk mendukung sasaran organisasi. Panduan kegiatan untuk pemantauan disediakan dalam 7.6.2 hingga 7.6.5.)

OUTPUT: Tingkat kepuasan pelanggan

(Lihat : Gambar 1 — Pemantauan dan pengukuran kepuasan pelanggan)

Pasal 8 menjelaskan bahwa Organisasi sebaiknya secara berkala meninjau proses untuk pemantauan dan pengukuran kepuasan pelanggan, untuk memastikan bahwa proses ini efektif dan efisien serta menghasilkan informasi terkini, relevan dan bermanfaat.

Demikianlah sedikit uraian SNI ISO 10004. Untuk memperoleh informasi selengkapnya, tentang SNI tersebut, dapat di temukan di SISPK BSN (RAP/nus)

Continue Reading

SEPUTAR SNI ISO 21001

Organisasi Standardisasi Internasional (International Organization for Standardization/ISO) belum lama ini menerbitkan standar sistem manajemen baru ISO 21001:2018. Standar ini menjelaskan persyaratan sistem manajemen yang ditujukan khusus untuk organisasi pendidikan

SNI ISO 21001:2018 Organisasi Pendidikan – Sistem untuk organisasi pendidikan – Persyaratan dengan panduan penggunaan  merupakan standar yang diadopsi secara identik oleh BSN dari International Organization  Standardization (ISO) 21001:2018.

SNI ISO 21001:2018 memiliki 5 konsep utama, yaitu pemikiran berbasis risiko, pendekatan proses, siklus Plan-Do-Check-Act, prinsip manajemen, serta mengikuti struktur tingkat tinggi.

SNI ISO 21001:2018 memiliki  11 prinsip manajemen sebagai berikut:

1. Fokus pada pemelajar dan penerima manfaat lainnya;

2. Kepemimpinan visioner;

3. Keikutsertaan manusia;

4. Pendekatan proses;

5. Perbaikan;

6. Keputusan berbasis bukti;

7. Manajemen hubungan;

8. Tanggung jawab sosial;

9. Aksesibilitas dan keadilan;

10. Kode etik dalam pendidikan;

11. Keamanan dan perlindungan data.

Prinsip dari poin 1 sampai dengan  poin 7 sejalan dengan prinsip SNI ISO 9001:21015

Prinsip pada poin 8 sampai dengan 11 dapat dijelaskan sebagai berikut:

Prinsip 8 Tanggung jawab sosial

Adalah pernyataan Organisasi yang bertanggung jawab secara sosial berkelanjutan dan memastikan sukses jangka panjang.

Dasar pemikiran berlandaskan pada definisi tanggung jawab sosial dalam ISO 26000, organisasi pendidikan bertanggung jawab terhadap dampak dari keputusan dan kegiatannya terhadap masyarakat, ekonomi dan lingkungan, melalui transparansi dan perilaku etis yang:

– berkontribusi pada pembangunan berkelanjutan, termasuk pendidikan berkualitas untuk semua, kesehatan dan keselamatan, serta kesejahteraan masyarakat;

– memperhitungkan harapan pihak berkepentingan;

– sesuai dengan hukum yang berlaku dan konsisten dengan norma perilaku internasional;

– diintegrasikan ke seluruh organisasi dan praktik dalam hubungannya.

Hal ini menyiratkan keinginan bisnis untuk memasukkan perhatian sosial dan lingkungan ke dalam kegiatan komersial (ekonomi) dan hubungannya dengan pihak berkepentingan.

Tindakan yang mungkin dilakukan termasuk:

– meningkatkan kepedulian dan membangun kompetensi untuk tanggung jawab sosial;

– memasukkan referensi cara untuk menerapkan tanggung jawab sosial ke dalam strategi organisasi;

– mengadopsi kode etik atau etika tertulis yang menentukan komitmen organisasi terhadap tanggung jawab sosial dengan mengartikan prinsip dan nilai ke dalam pernyataan perilaku yang sesuai;

– memastikan praktik manajemen yang mapan mencerminkan dan menangani tanggung jawab sosial organisasi;

– mengidentifikasi cara menerapkan prinsip tanggung jawab sosial dan subjek inti serta isu untuk berbagai bagian organisasi;

– memperhitungkan tanggung jawab sosial ketika menjalankan operasi organisasi;

– memasukkan tanggung jawab sosial ke dalam fungsi dan proses organisasi, seperti praktik pembelian dan investasi, manajemen sumber daya manusia.

Prinsip 9 Aksesibilitas dan keadilan

Merupakan pernyataan organisasi yang sukses bersifat inklusif, fleksibel, transparan, dan akuntabel, untuk menangani pemelajar individu dan berkebutuhan khusus, minat, kemampuan, dan latar belakang.

Dasar pemikirannya adalah bahwa organisasi pendidikan perlu memastikan bahwa kumpulan orang yang lebih luas dapat memiliki akses ke produk dan layanan pendidikan, tergantung pada kendala dan sumber daya mereka. Mereka juga perlu memastikan bahwa semua pemelajar dapat menggunakan dan mendapat manfaat dari produk dan layanan tersebut secara adil.

Tindakan yang mungkin dilakukan termasuk:

– memperkenalkan pembelajaran, pembelajaran berpusat pada pemelajar (learner-centered learning), dan pengajaran;

– bekerja dengan organisasi masyarakat untuk meningkatkan daya tarik produk dan layanan pendidikan;

– mengumpulkan data tentang akses, partisipasi dan penyelesaian pemelajar dengan latar belakang yang berbeda, digunakan untuk memberdayakan pengambilan keputusan;

– memberikan dukungan budaya, bahasa, psikologis, pendidikan dan lainnya yang diperlukan kepada pemelajar untuk membantu kinerja mereka.

Prinsip 10  Perilaku etis dalam pendidikan

Pernyataan Perilaku etis berkaitan dengan kemampuan organisasi untuk menciptakan lingkungan profesional yang etis di mana semua pihak berkepentingan ditangani secara adil, konflik kepentingan dihindari, dan kegiatan dilakukan untuk kepentingan masyarakat.

Dasar pemikiran untuk mencapai sukses berkelanjutan, organisasi perlu memproyeksikan citra integritas (kejujuran dan keadilan) dalam berurusan dengan semua pihak berkepentingan. Staf organisasi sebaiknya mempertahankan standar profesionalisme tertinggi dalam semua urusan.

Tindakan yang mungkin dilakukan termasuk:

– melembagakan kebijakan perilaku etis organisasi, untuk dipatuhi semua anggota organisasi;

– menyelaraskan semua kebijakan dengan prinsip etis;

– memasukkan etika sebagai masukan tinjauan manajemen;

– mengikuti pedoman etika untuk penelitian dan menerapkan struktur yang sesuai untuk melakukannya;

– pelatihan kesadaran (awareness training) tentang manfaat perilaku etis;

– melembagakan sistem disiplin untuk pelanggaran aturan perilaku etis;

– mendorong staf untuk melaporkan perilaku tidak etis kepada manajer;

– melembagakan tindakan untuk menghindari suap dan konflik kepentingan;

Untuk menumbuhkan perilaku etis dalam pendidikan, SNI ISO 37001:2016 Sistem manajemen anti penyuapan – Persyaratan dengan panduan penggunaan, yang diadopsi secara identik dari ISO 37001:2016 Anti-bribery management systems – Requirements with guidance for use, dan ditetapkan oleh BSN tahun 2016 dapat digunakan sebagai acuan

Prinsip 11 Keamanan dan perlindungan data

Organisasi pendidikan harus menciptakan lingkungan di mana semua pihak berkepentingan dapat berinteraksi dengan organisasi pendidikan dan berkeyakinan penuh bahwa mereka mempertahankan kendali atas penggunaan data pihak berkepentingan , serta organisasi pendidikan akan memperlakukan data mereka dengan perhatian dan kerahasiaan yang sesuai.

Dasar pemikiran atas prinsip tersebut adalah bahwa organisasi pendidikan yang sukses akan menciptakan kepercayaan diri dengan memastikan kerahasiaan, integritas dan ketersediaan data dengan mengidentifikasi ancaman dan kerentanan dari kegiatan, dan menetapkan kendali untuk mencegah dan memitigasi ancaman dan kerentanan tersebut

Tindakan yang mungkin dilakukan termasuk:

– menetapkan, menerapkan dan memelihara kebijakan keamanan data yang menguraikan peran, tanggung jawab, dan wewenang sehubungan dengan keamanan data;

– menetapkan, menerapkan dan memelihara aturan mengenai kerahasiaan, integritas, dan ketersediaan data;

– mempublikasikan kebijakan yang jelas kepada pihak berkepentingan tentang bagaimana organisasi menangani data mereka;

– membangun sistem cadangan multi-tahap, sistem ketersediaan berkelanjutan dan sistem pemulihan untuk data;

– mengidentifikasi ancaman dan kerentanan terkait keamanan data dan menetapkan kendali untuk memitigasi;

– mengedukasi pemelajar, staf, dan pihak berkepentingan lain tentang cara memastikan privasi dan keamanan data, serta tentang cara menghindari potensi ancaman terhadap keamanan data dan cara memitigasi ini.

Untuk mengembangkan sistem keamanan  dan perlindungan data, organisasi dapat menerapkan SNI ISO/IEC 27001:2013, Teknologi informasi – Teknik keamanan – Sistem manajemen keamanan informasi – Persyaratan, yang telah diadopsi  secara identik dari ISO/IEC 27001:2013 Information technology — Security techniques — Information security management systems — Requirements, dan ditetapkan oleh BSN tahun 2016

Dalam SNI ini, disebutkan bahwa organisasi pendidikan adalah organisasi yang menyediakan produk pendidikan dan layanan pendidikan.

Layanan pendidikan adalah suatu proses yang mendukung akuisisi dan pengembangan kompetensi pemelajar melalui pengajaran, pembelajaran atau penelitian

Sedangkan produk pendidikan adalah sumber pembelajaran barang berwujud atau tidak berwujud yang digunakan dalam dukungan pedagogis dari layanan pendidikan. Produk pendidikan dapat berupa fisik atau digital dan dapat mencakup buku teks, buku kerja, lembar kerja, obyek manipulatif (misal: balok, manik-manik), flashcards , workshop pendidik, non-fiksi, buku, poster, permainan pendidikan, aplikasi , situs web, perangkat lunak, kursus daring, buku kegiatan, novel grafis, buku referensi, DVD, CD, majalah dan terbitan berkala, panduan belajar, panduan pendidik, laboratorium, model, film, acara televisi, webcast, podcast, peta dan atlas, standar, spesifikasi teknis, dan studi kasus.

Produk pendidikan tersebut dapat dihasilkan oleh pihak manapun, termasuk pemelajar.

Mengingat dampak dan dampak potensial dari kebutuhan dan harapan pihak berkepentingan terhadap kemampuan organisasi pendidikan untuk secara konsisten dan berkelanjutan menyediakan produk dan layanan pendidikan, maka organisasi pendidikan harus menentukan:

a) siapa saja pihak berkepentingan yang relevan dengan SMOP; dan

b) persyaratan yang relevan dari pihak berkepentingan.

Pihak berkepentingan harus mencakup:

1. pemelajar;

2. penerima manfaat lain;

3. staf organisasi.

Dalam menentukan persyaratan produk dan layanan pendidikan yang ditawarkan pada pemelajar atau penerima manfaat lain, organisasi pendidikan harus memastikan persyaratan produk dan layanan pendidikan yang ditetapkan termasuk (Lihat Pasal 8.2.1):

1. yang dianggap perlu oleh organisasi karena kebijakan dan rencana strategis;

2. yang dihasilkan dari analisis kebutuhan yang dilakukan untuk menentukan persyaratan pemelajar (saat ini dan yang akan datang) dan penerima manfaat lain, khususnya yang berkebutuhan khusus;

3. yang dihasilkan dari tuntutan dan perkembangan internasional;

4. yang dihasilkan dari pasar tenaga kerja;

5. yang dihasilkan dari penelitian;

6. persyaratan kesehatan dan keselamatan yang berlaku.

Hasil atau keluaran dari SMOP adalah Kepuasan pemelajar dan penerima manfaat lain serta produk dan layanan. (RAP/nus)


Continue Reading

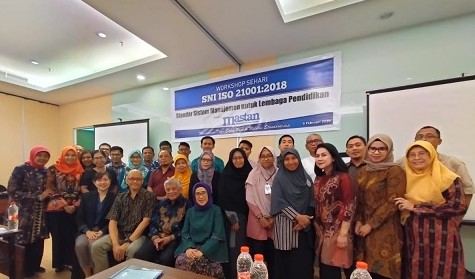
DPW Mastan Jatim Gelar Workshop SNI ISO 21001:2018

Surabaya. Menteri Pendidikan dan Kebudayaan (Mendikbud) Nadiem Makarim membuat gebrakan di bidang pendidikan Indonesia dalam rangka meningkatkan kualitas pendidikan sesuai dengan standar dan menyederhakan aturan standar pendidikan. Standar yang tepat untuk diterapkan di dunia pendidikan Indonesia adalah SNI ISO 21001:2018 Sistem Manajemen Organisasi Pendidikan (Educational Organization Management System – EOMS).
Ketua Umum Masyarakat Standardisasi Indonesia (Mastan) Supandi, menjelaskan bahwa SNI ISO 21001:2018 fokus interaksi antara lembaga pendidikan, pelajar dan pemangku kepentingan lainnya. Organisasi pendidikan akan mendapatkan manfaat berupa pengalaman pendidikan yang memberikan dampak positif, relevan dan selaras dengan visi misi organisasi. “Dengan menerapkan standar ini, dapat meningkatkan pendidikan yang lebih baik” ujar Supandi saat membuka workshop. (Kamis, 6/2/2020)
Arah dari SNI ISO 21001:2018 adalah pada penerapan Sistem Manajemen Organisasi Pendidikan (EOMS) yang efisiensi dalam membangun sistem. Tujuannya untuk meningkatkan kepuasan peserta didik dan pemangku kepentingan lainnya. Melalui penerapan yang terintegrasi antara stakeholder dengan SNI ISO 21001:2018, akan membantu membangun sektor pendidikan yang kuat dan memberikan pengaruh positif pada pembangunan SDM yang unggul. “Standar ini sesuai dengan keinginan Presiden Joko Widodo, SDM unggul fondasi Indonesia Maju” kata Supandi.
Kondisi saat ini masih banyaknya perguruan tinggi atau lembaga pendidikan masih menggunakan SNI ISO 9001:2015. Dengan telah ditetapkannya SNI ISO 21001:2018 oleh Badan Standardisasi Nasional (BSN) maka diharapkan semua lembaga pendidikan dapat menerapkan standar tersebut. Karena standar SNI ISO 21001:2018 sejalan dengan SNI ISO 9001:2015 sehingga tidak perlu khawatir untuk transisi ke standar tersebut.
Perbedaan utama dalam SNI ISO 9001:2015 dengan SNI ISO 21001:2018 yakni tingkat kepuasan. Apabila SNI ISO 9001:2015 bisa diterapkan untuk semua organisasi dan fokus kepala kepuasan pelanggan. Sedangkan SNI ISO 21001:2018 khusus untuk organisasi pendidikan serta fokus kepada kepuasan peserta didik dan pengambil manfaat lainnya.
Workshop Sehari SNI ISO 21001:2018 Standar Sistem Manajemen untuk Lembaga Pendidikan ini dibuka oleh Ketua Umum Mastan DPN Pusat Supandi, dan dihadiri oleh Ketua DPW Mastan Jatim Sofie Kusminarsih, Narasumber Praktisi Pendidikan Dosen Ubaya M. Rosiawan, dan dihadiri sekitar 30 orang peserta yang tersebar di Jawa Timur dan sekitarnya. Diharapkan setelah workshop ini peserta dapat menerapkan SNI ISO 21001:2018 di tempatnya masing-masing. (rmy/klt_sby)

Continue Reading

Sosialisasi Standardisasi Pada IKM

Dalam kegiatan perluasan penerapan standar produk industri manufactur Kabupaten Sampang, Dinas Perdagangan dan Perindustrian Kab. Sampang bekerjasama dengan DPW Jatim mengadakan sosialisasi implementasi penerapan standardisasi pada IKM di Kab. Sampang Madura.

Sosialisasi ini dilaksanakan pada tanggal 9 – 11 Juli 2018 bertempat di Hotel Panglima, Sampang, Madura.

Sofie Kusminarsih selaku Ketua DPW Jatim sekaligus narasumber dalam sosialisasi tersebut menyampaikan bahwa sosialisasi ini bermanfaat bagi IKM khususnya di Kab. Sampang karena para peserta diberikan pengenalan standardisasi TQM, SNI dan ISO serta implementasi penerapannya pada IKM, juga pelatihan pembuatan manual mutu IKM berbasis SNI ISO 9001:2015.

Continue Reading

Nota Kesepahaman Mastan dengan BAPPEDA Kab. Madiun

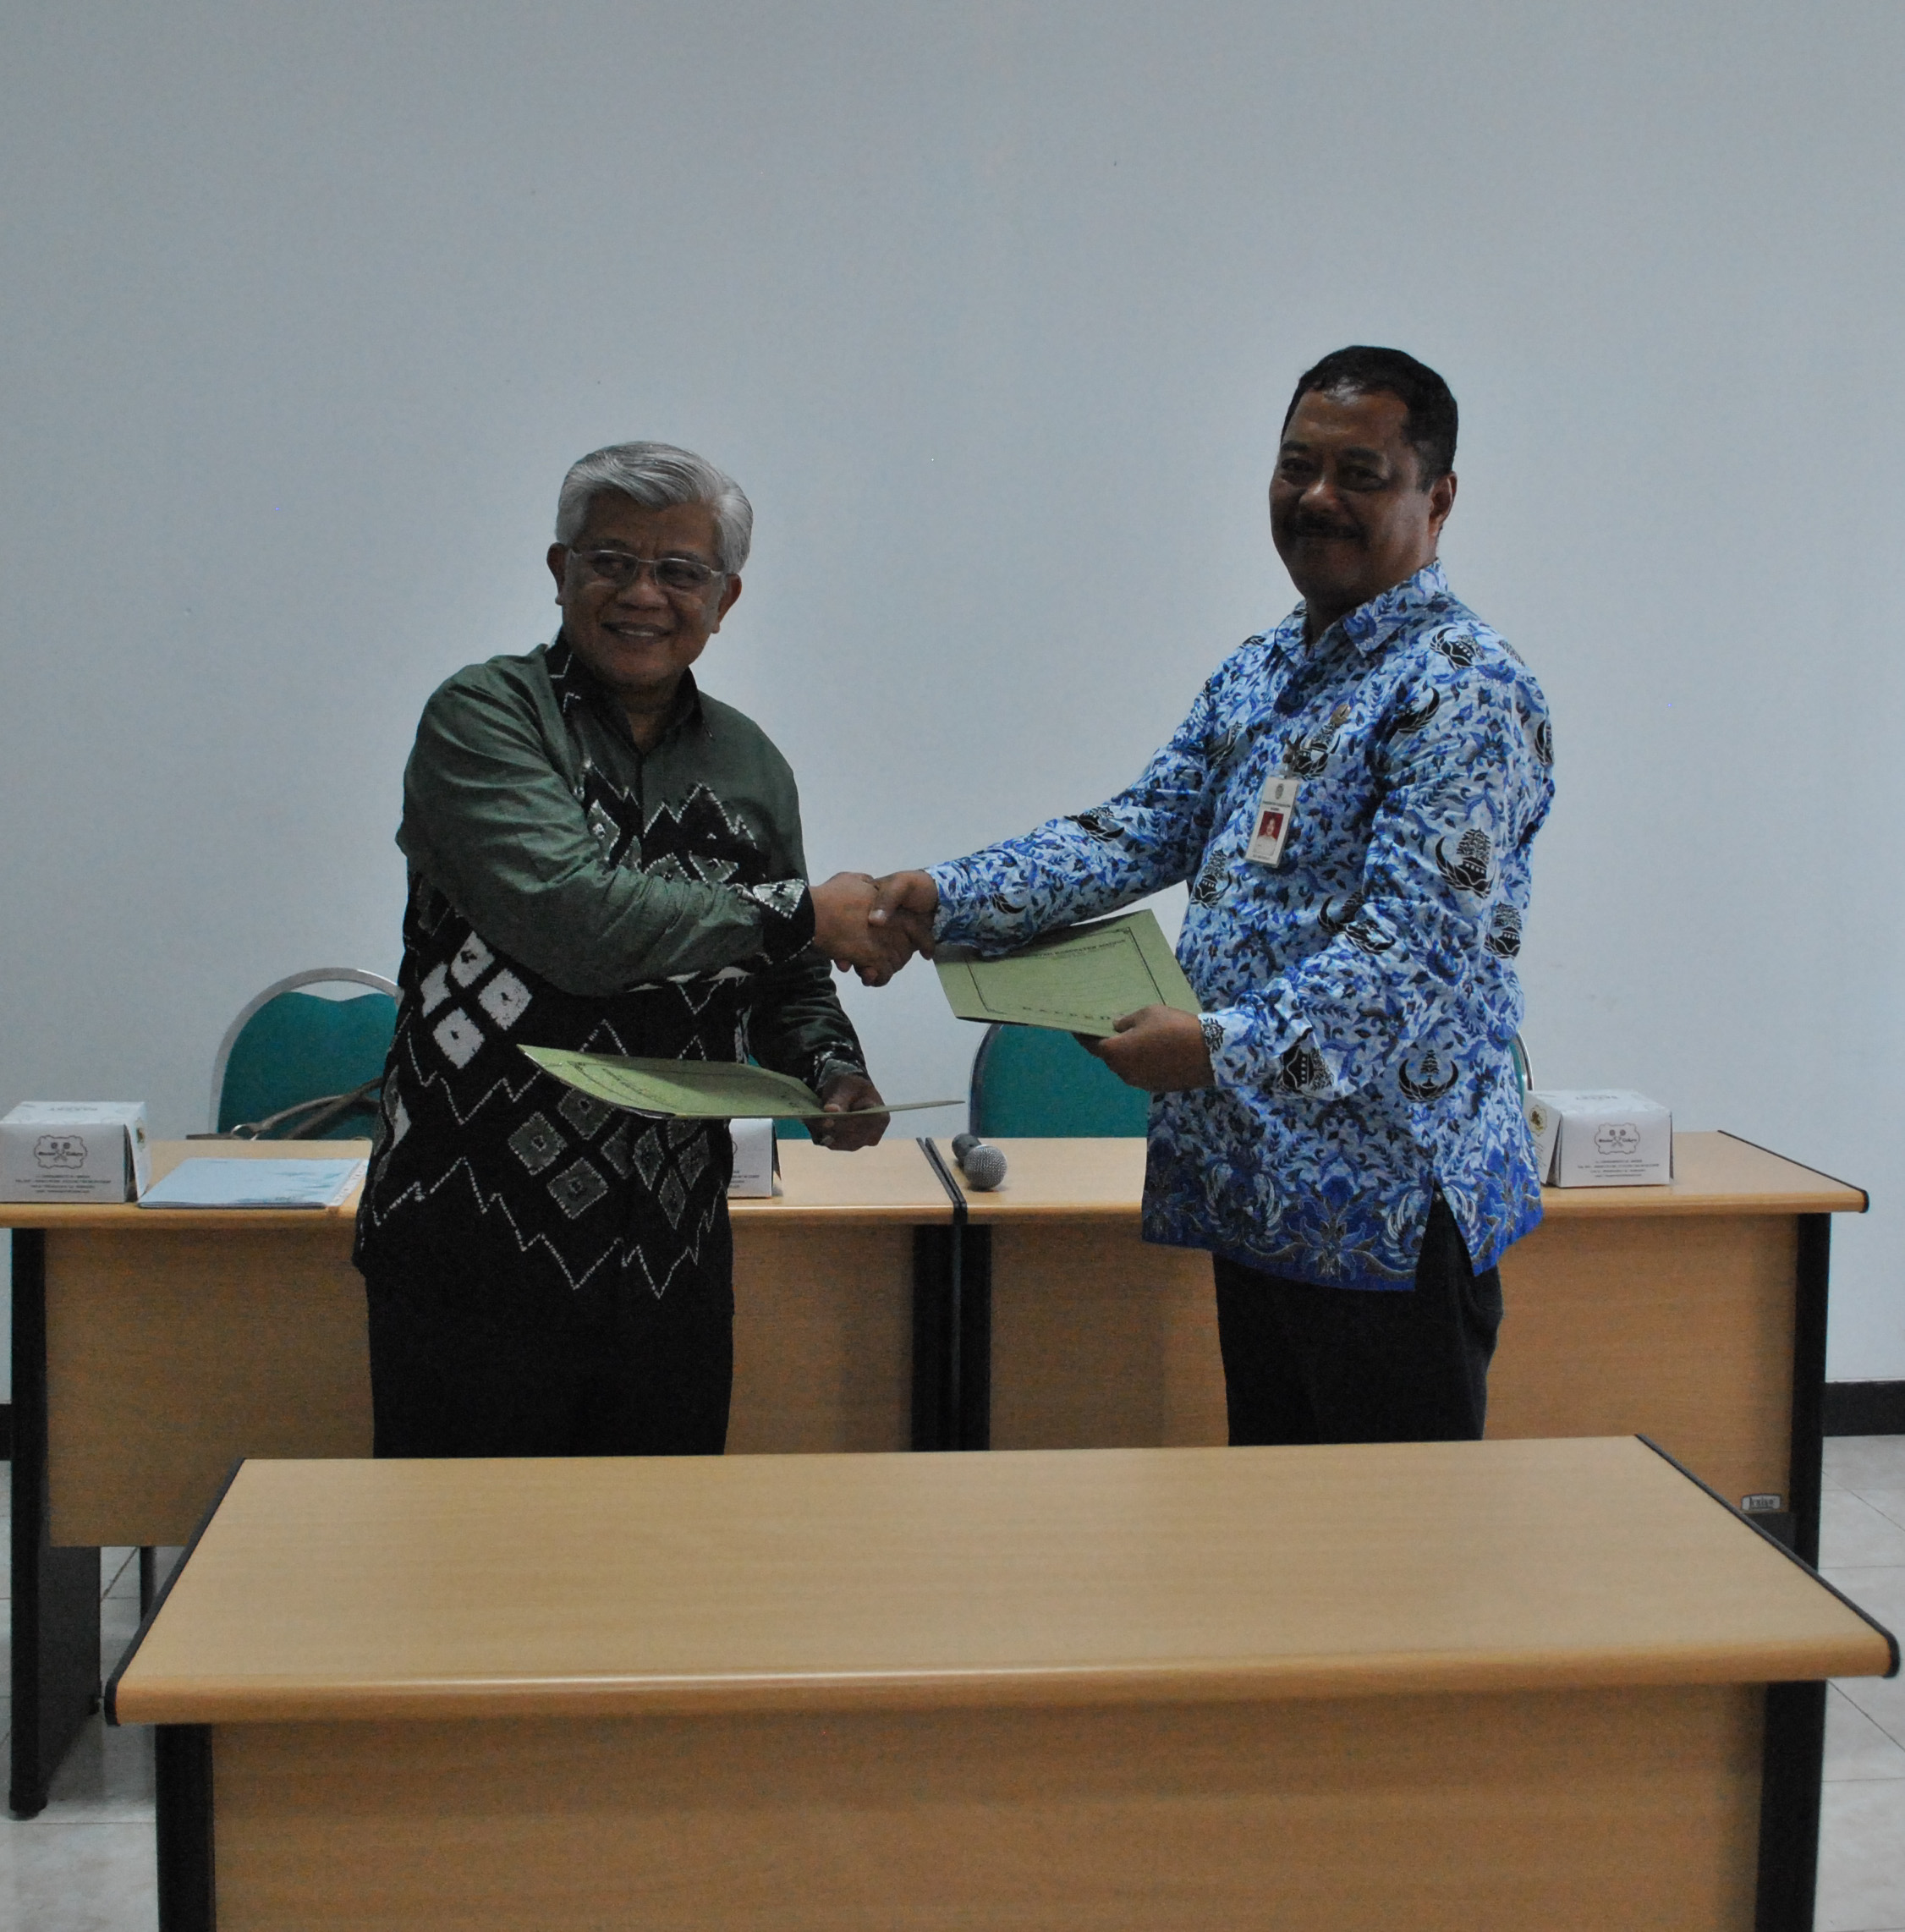
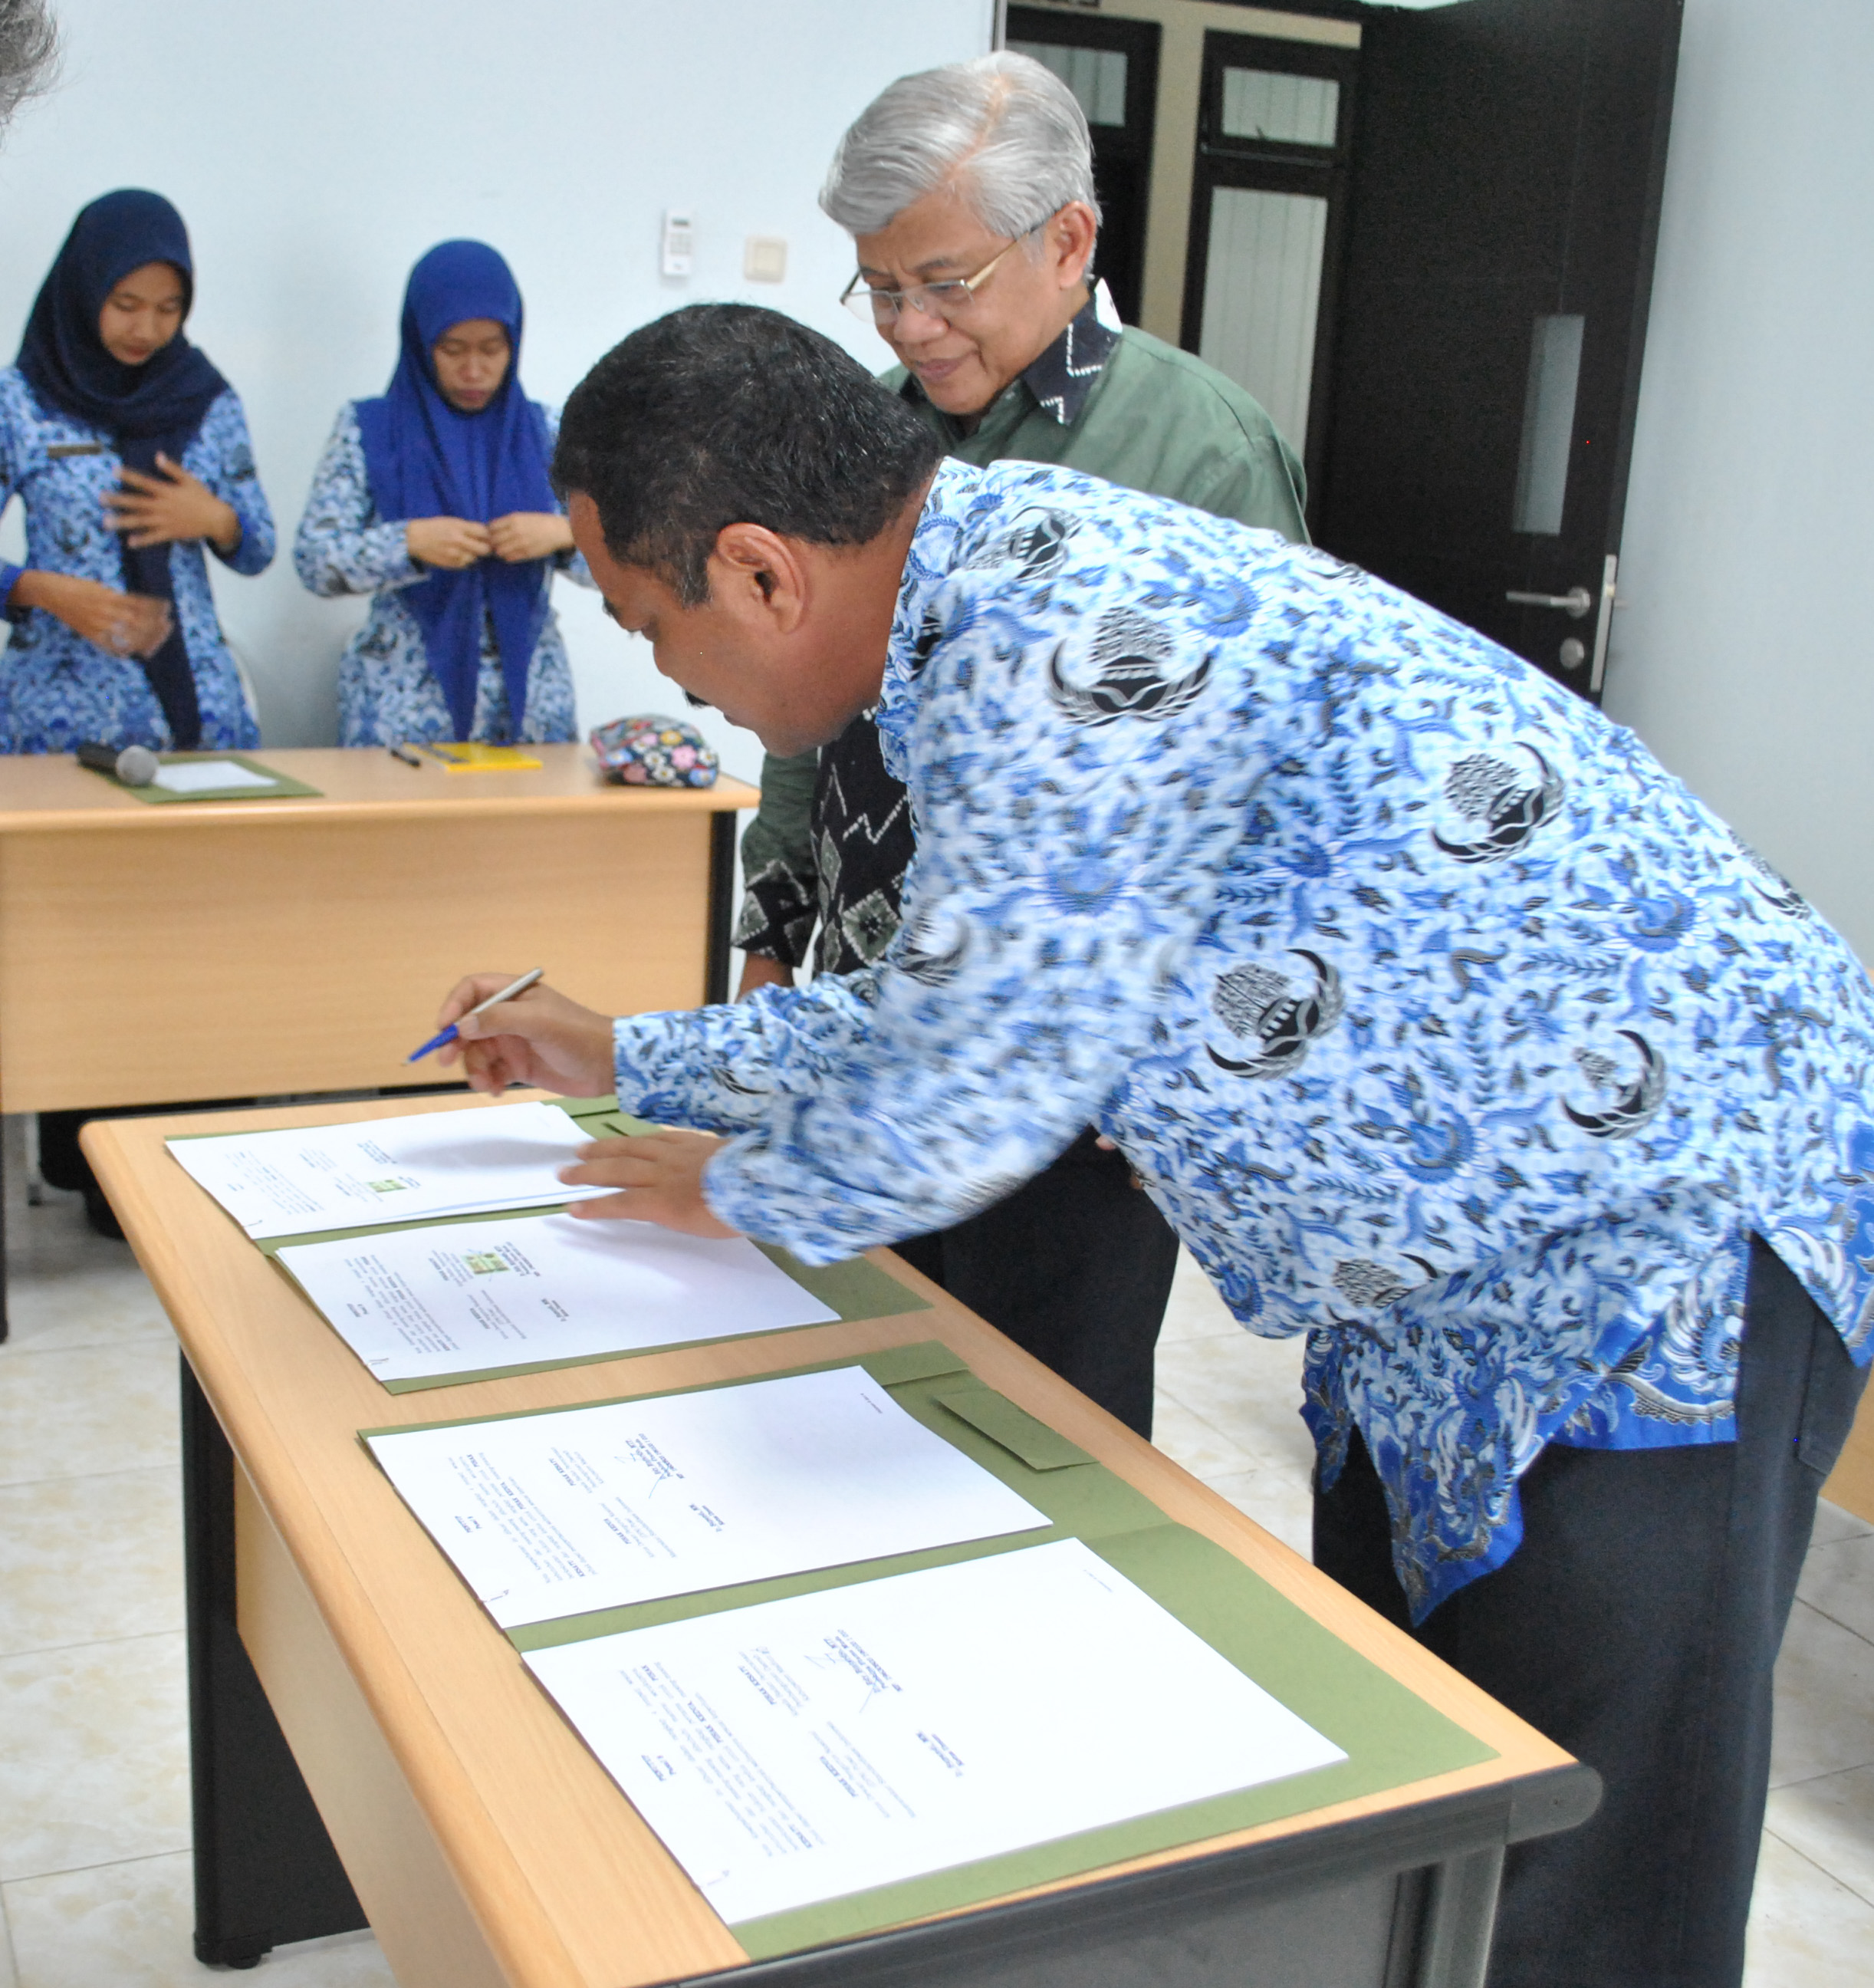
Ketua Umum MASTAN, Ir. Supandi, MM pada Selasa, 17 Oktober 2017 berkunjung ke BAPPEDA Kab. Madiun, yang ditemui langsung oleh Kepala BAPPEDA Ir. Edy Bintardjo, MTP.


Lawatan Ketua Umum kali ini sekaligus membicarakan tentang program pengembangan kegiatan-kegiatan di bidang standardisasi dan penilaian kesesuaian di wilayah Jawa Timur khususnya Kabupaten Madiun.
Program tersebut sekaligus diwujudkan dengan penandatanganan Nota Kesepahaman (MoU) antara MASTAN dan BAPPEDA Kab. Madiun.

Telah disetujui oleh kedua belah pihak bahwa lingkup Nota Kesepahaman meliputi :
1. Standardisasi mutu pelayanan kembaga /instansi di lingkup pemerintah kabupaten Madiun
2. Pendampingan dalam penerapan standardisasi Produk, Proses, Sumber Daya Manusia (SDM) pada sektor UKM/IKM/Wisata unggulan Kabupaten Madiun
3. Pendampingan perumusan Rancangan Standar Nasional Indonesia (RSNI) terkait produk UKM/IKM/Wisata unggulan daerah Kabupaten Madiun
4. Pelayanan informasi tentang Standar Nasional Indonesia (SNI) sesuai dengan kebutuhan daerah

Dengan adanya Nota Kesepahaman tersebut diharapkan sektor UKM/IKM/Wisata unggulan Kabupaten Madiun semakin maju dan berkembang dengan pendampingan dalam penerapan standardisasi oleh MASTAN dan kerjasama semua pihak terkait.

(msi)

Continue Reading